


એજન્ટ બેન્કિંગ સુરક્ષા ઉપકરણથી શરૂ થાય છે, માત્ર એપ્લિકેશનથી નહીં
જો તમે બેંક ઓફ બરોડાના ગ્રાહક છો, તો તમને તાજેતરમાં તમારા ફોન પર આ સૂચના મળી હશે:
"શંકાસ્પદ લિંક્સની ચેતવણી — અજાણ્યા સંદેશાઓ તમને નકલી એપ્સ ડાઉનલોડ કરવા માટે ફસાવી શકે છે. બેંકિંગ અને પેમેન્ટ્સ માટે માત્ર અધિકૃત વેબસાઇટ્સ અને એપ્સનો ઉપયોગ કરો. કોઈપણ છેતરપિંડી વિશે તરત જ તમારી બેંકને જાણ કરો. cybercrime.gov.in પર સાયબર છેતરપિંડીની જાણ કરો અથવા 1930 પર કૉલ કરો."
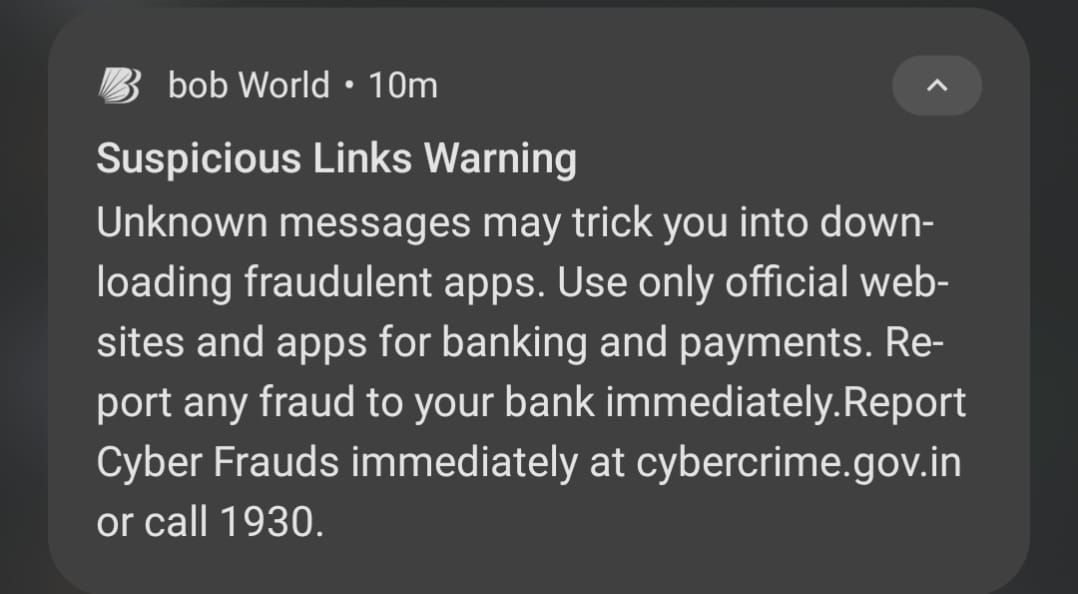
BOB અયોગ્ય રીતે સાવધ નથી. તેઓ સમગ્ર ભારતમાં મોબાઈલ આધારિત છેતરપિંડીના વાસ્તવિક, વધતા જતા વલણને પ્રતિસાદ આપી રહ્યા છે. ફોન એટલો જ સુરક્ષિત છે જેટલો તેના પર ઇન્સ્ટોલ કરેલો છે.
હવે તમારી જાતને આ પ્રશ્ન પૂછો: શું તમારા પિગ્મી કલેક્શન એજન્ટો ઘરે-ઘરે જઈને સબ્સ્ક્રાઇબર્સ પાસેથી ડિપોઝિટ એકત્રિત કરે છે, તે જ ફોન પર WhatsApp, રેન્ડમ ગેમ્સ અને અજાણ્યા સ્ત્રોતોમાંથી ડાઉનલોડ કરેલી એપ્સ?
જો જવાબ હા છે, તો BOB તેના ગ્રાહકોને જે સમસ્યા વિશે ચેતવણી આપી રહ્યું છે તે તમારી બેંકમાં છે - અંદરથી.
બેંકો આ એલર્ટ કેમ મોકલે છે?
RBI અને મોટી બેંકો નિયમિતપણે મોબાઈલ ફ્રોડ એડવાઈઝરી જારી કરે છે કારણ કે ધમકીની પેટર્ન સુસંગત અને સારી રીતે દસ્તાવેજીકૃત છે:
- નકલી એપ્લિકેશન્સ — નકલી બેંકિંગ એપ્લિકેશનો WhatsApp લિંક્સ, SMS અથવા તૃતીય-પક્ષ સ્ટોર્સ દ્વારા વિતરિત કરવામાં આવે છે જે ઓળખપત્રની ચોરી કરે છે.
- સ્ક્રીન-રેકોર્ડિંગ માલવેર — સ્ક્રીન પરમિશનવાળી એપ્સ જે ચુપચાપ બેંકિંગ સત્રો, OTP અને એકાઉન્ટ નંબર રેકોર્ડ કરે છે.
- કીલોગર્સ — પૃષ્ઠભૂમિ એપ્લિકેશન્સ કે જે પાસવર્ડ્સ અને પિન સહિત તમે લખો છો તે બધું કેપ્ચર કરે છે.
- પરિચિત એપ્લિકેશન્સ દ્વારા સામાજિક એન્જિનિયરિંગ — WhatsApp જૂથોનો ઉપયોગ "બેંક અપડેટ્સ" અથવા "KYC ફોર્મ્સ" તરીકે છૂપાયેલા દૂષિત APKsનું વિતરણ કરવા માટે થાય છે.
પરંતુ તમારા ફીલ્ડ એજન્ટો ગ્રાહકો નથી. તેઓ બેંક કર્મચારીઓ છે જે તમારી સંસ્થા વતી વાસ્તવિક સભ્યોના નાણાંનું સંચાલન કરે છે. તમે તેમના માટે સામાન્ય લોકોની સલાહ કરતાં ઘણું ઊંચું ધોરણ લાગુ કરી શકો છો.
BC ઉદ્યોગ ઉપકરણ સલામતી વિશે શું શીખ્યા
ભારતનું વ્યાપાર સંવાદદાતા નેટવર્ક ઉપયોગી સંદર્ભ બિંદુ પ્રદાન કરે છે - એટલા માટે નહીં કે બધા BC નિયંત્રિત સાધનોનો ઉપયોગ કરે છે, પરંતુ કારણ કે જ્યારે તેઓ ન હોય ત્યારે શું થાય છે તેનો સીધો અનુભવ સેક્ટરને છે.
જ્યાં હાર્ડવેર ધોરણો છે: આધાર-સક્ષમ વ્યવહારો માટે — બાયોમેટ્રિક પ્રમાણીકરણનો ઉપયોગ કરીને રોકડ ઉપાડ અને ડિપોઝિટ — NPCI પ્રમાણિત માઇક્રો-ATM હાર્ડવેરને ફરજિયાત કરે છે. આ ઉપકરણોમાં બાયોમેટ્રિક રીડર્સ હોય છે અને તે સ્માર્ટફોન દ્વારા બદલી શકાતા નથી જે પ્લે સ્ટોર પરથી એપ્સ ડાઉનલોડ કરે છે.
જ્યાં અંતર છે: નોન-આધાર બાયોમેટ્રિક કલેક્શન ફંક્શન્સ માટે — જેમાં ઘણી પિગ્મી અને ચિટ ફંડ કલેક્શન ઍપનો સમાવેશ થાય છે — તુલનાત્મક હાર્ડવેર ફરજિયાત નથી. એજન્ટો સામાન્ય રીતે તેમના અંગત સ્માર્ટફોનનો ઉપયોગ કરે છે.
પ્રમાણિક છબી: BC નેટવર્કના કેટલાક ભાગો હેતુથી બનેલા ટર્મિનલનો ઉપયોગ કરે છે કારણ કે વ્યક્તિગત ફોનના જોખમો સારી રીતે સમજી શકાય છે. સહકારી બેંકિંગમાં પિગ્મી કલેક્શન બીજી શ્રેણીમાં આવે છે - સિવાય કે બેંક કોઈ સક્રિય નિર્ણય ન લે. આ જ નિર્ણય ezPigmy Pigmy POS ઉપકરણનું પ્રતિનિધિત્વ કરે છે.
અંગત ફોન પર પિગ્મી સંગ્રહનો છુપાયેલ ખતરો
સહકારી બેંકો અને MFI સામાન્ય રીતે સૌથી વધુ પોસાય તેવા વિકલ્પથી શરૂ થાય છે: એજન્ટનો વ્યક્તિગત ફોન. શરૂઆતમાં તે કામ કરે છે. પરંતુ જેમ જેમ તમારું કલેક્શન વોલ્યુમ વધે છે તેમ તમારું જોખમ પણ વધે છે.
1. બીજું શું ઇન્સ્ટોલ કરેલું છે તેને નિયંત્રિત કરી શકાતું નથી. એજન્ટના અંગત ફોનમાં તૃતીય-પક્ષ કીબોર્ડ હોઈ શકે છે જે દરેક કીસ્ટ્રોકને લોગ કરે છે, બેકગ્રાઉન્ડ સ્ક્રીન એક્સેસ સાથેની બેટરી સેવર એપ્લિકેશન અથવા WhatsApp લિંક પરથી ડાઉનલોડ કરેલી ગેમ હોઈ શકે છે.
2. જો ઉપકરણ ખોવાઈ જાય અથવા ચોરાઈ જાય તો તેને સાફ કરી શકાતું નથી. જો કોઈ એજન્ટનો વ્યક્તિગત ફોન ખોવાઈ જાય, તો દરેક સબ્સ્ક્રાઇબરનો રેકોર્ડ, દરેક સત્રનો લોગ અને તે ફોન પર સાચવેલ દરેક ઓળખપત્ર શોધક માટે સંભવિતપણે ઉપલબ્ધ છે.
3. એજન્ટે તે ફોન પર શું કર્યું તેનું ઓડિટ કરી શકાતું નથી. શું એજન્ટે સભ્યના એકાઉન્ટનો સ્ક્રીનશોટ કોઈની સાથે શેર કર્યો હતો? વ્યવહાર ડેટા નિકાસ કર્યો? તમારી પાસે કોઈ દૃશ્યતા નથી અને વ્યક્તિગત ફોન પર કોઈ લૉગ્સ નથી.
4. સબ્સ્ક્રાઇબર ડેટા વ્યક્તિગત એપ્લિકેશનો સાથે રહે છે. એ જ ફોન કે જે વિધવાની ₹50 દૈનિક ડિપોઝિટનું સંચાલન કરે છે તેમાં ફેસબુક, ઇન્સ્ટાગ્રામ અને ડઝનેક એપ્સ પણ છે જે સંપર્ક અને સ્ટોરેજ પરવાનગીઓ માટે પૂછી શકે છે.
5. સત્ર ઉપકરણ સાથે બંધાયેલ નથી. જો કોઈ એજન્ટ તેમના લૉગિન ઓળખપત્રો કુટુંબના સભ્ય અથવા સહકર્મી સાથે શેર કરે છે, તો તે અન્ય વ્યક્તિને કોઈપણ ફોનથી તમારી કલેક્શન સિસ્ટમને ઍક્સેસ કરવાથી અટકાવવા માટે કોઈ તકનીકી નિયંત્રણો નથી.
નિયંત્રિત ઉપકરણ મોડલ: ezPigmy તે કેવી રીતે અલગ રીતે કરે છે
ezPigmy એ હેતુ-નિર્મિત પિગ્મી POS ઉપકરણની આસપાસ ડિઝાઇન કરવામાં આવ્યું છે — એક નિયંત્રિત, બેંક દ્વારા પ્રદાન કરાયેલ Android ટર્મિનલ જે એક જ એપ્લિકેશન ચલાવે છે: ezPigmy કલેક્શન એપ્લિકેશન.
એક હેતુનું હાર્ડવેર. પિગ્મી POS ઉપકરણ પર કોઈ WhatsApp નથી. કોઈ બ્રાઉઝર નથી. પ્લે સ્ટોર એજન્ટ માટે ઉપલબ્ધ નથી. હુમલાની સપાટી કે જેના વિશે BOB ચેતવણી આપે છે તે આ ઉપકરણ પર અસ્તિત્વમાં નથી.
MDM-અમલીકરણ એપ્લિકેશન નિયંત્રણ. ઉપકરણ ફક્ત ezPigmy એપ્લિકેશન ચલાવે છે. કોઈપણ તૃતીય-પક્ષ એપ્લિકેશનને સાઈડલોડ કરી શકાતી નથી.
ક્રિપ્ટોગ્રાફિક સેશન બાઈન્ડિંગ (DPoP). દરેક એજન્ટ સત્ર ક્રિપ્ટોગ્રાફિકલી ઉપકરણ સાથે બંધાયેલ છે જેણે તેને શરૂ કર્યું છે. જો ઓળખપત્ર ચોરાઈને બીજા ફોન પર ઉપયોગમાં લેવાય છે, તો સત્ર નકારવામાં આવે છે.
દૂરસ્થ સત્ર કેન્સલેશન. જો કોઈ ઉપકરણ ખોવાઈ જવાની જાણ કરવામાં આવે તો બેંક મેનેજર વેબ પોર્ટલ પરથી તમામ સક્રિય સત્રો તરત જ રદ કરી શકે છે.
સંપૂર્ણ ડિજિટલ ઓડિટ ટ્રેલ. દરેક લોગિન, દરેક કલેક્શન, દરેક સેશન ક્લોઝ ટાઇમસ્ટેમ્પ, એજન્ટ ઓળખ અને ઉપકરણ ફિંગરપ્રિન્ટ સાથે લૉગ કરવામાં આવે છે.
દરેક વ્યવહાર પર થર્મલ રસીદ. પિગ્મી POS દરેક ડિપોઝિટ માટે સ્થળ પર જ એક રસીદ છાપે છે.
તમારા એજન્ટ ક્ષેત્રમાં જે સાધનો લઈ જાય છે તે સંરક્ષણની પ્રથમ લાઇન છે. તે પછી બધું — એપ્લિકેશન્સ, સર્વર્સ, એન્ક્રિપ્શન — તમે જે ઉપકરણથી પ્રારંભ કરો છો તેટલું જ મજબૂત છે.
તમારી બેંક માટે આનો અર્થ શું છે
સહકારી બેંકિંગ સેક્ટરનું ટ્રસ્ટ મોડલ અનન્ય રીતે વ્યક્તિગત છે - સભ્યો તેમની દૈનિક બચત તેમના ઘરઆંગણે એજન્ટને સોંપે છે. એક જ ડેટાનો ભંગ રાતોરાત આ વિશ્વાસને નષ્ટ કરી શકે છે.
નિયંત્રિત ઉપકરણ મોડેલ અસાધારણ પસંદગી નથી. બેંકિંગ ઉદ્યોગે આ જ કારણસર આધાર બાયોમેટ્રિક વ્યવહારો લાગુ કર્યા છે. પિગ્મી સંગ્રહમાં સમાન શિસ્ત લાગુ કરવી એ એક તાર્કિક આગલું પગલું છે.
તેના ગ્રાહકો માટે BOB ની ચેતવણી સારી સલાહ છે. આ જ તર્ક તમારી સંસ્થામાં લાગુ પડે છે. તમારા સભ્યોની દરરોજ મુલાકાત લેતા એજન્ટોએ તમારી બેંક દ્વારા નિયંત્રિત ઉપકરણ સાથે રાખવું જોઈએ.
મફત ડેમોની વિનંતી કરો → અને પિગ્મી POS ઉપકરણને ક્રિયામાં જુઓ.
સ્ત્રોત અને સંદર્ભ
આ લેખમાં ઉલ્લેખ કરેલ નિયમનકારી આવશ્યકતાઓ અને વાસ્તવિક કેસ સાર્વજનિક રૂપે ઉપલબ્ધ સત્તાવાર સ્ત્રોતોમાંથી લેવામાં આવ્યા છે:
RBI Directions on AePS Touchpoint Operator Due Diligence (June 2025) — RBI/2025-26/63: Banks must implement system-level controls ensuring agent device APIs are restricted to AePS operations only. (Reserve Bank of India)
UIDAI L1 Biometric Device Mandate (effective June 2025) — All Aadhaar-based AePS transactions must use STQC-certified L1 devices with a Trusted Execution Environment (TEE). Personal phones cannot meet this standard. (Biometric Update, January 2025)
NPCI Circular 83 — BC Agent Terminal ID Registration (June 2023) — Every AePS transaction must carry a unique terminal ID registered to the individual BC agent's specific device. (NPCI Circular 83)
State Bank of India Launches Dedicated Mobile Handheld Device for BC Agents (October 2023) — India's largest bank chose purpose-built dedicated devices for doorstep banking agents rather than personal phones. (PIB / News on Air)
Bank of Baroda BC Agent Fraud via Personal Phones (October 2023) — BC agents linked their personal phones to customer accounts and drained ₹22 lakh from 362 accounts; victims were welfare recipients without mobile phones of their own. (Al Jazeera)
AePS Fraud: 11% of All Cyber Financial Crime in India (2024) — I4C data shows AePS fraud amounted to ₹823.74 crore in 2023, driven largely by unmanaged agent device vulnerabilities. (MediaNama)
વારંવાર પૂછાતા પ્રશ્નો
Related Posts

AI થી બનાવેલી નકલી બેન્કિંગ ઍપ: જવાબદાર કોણ?

તમારી હેડ ઑફિસને એક મહિના પછી ખબર પડે છે. એવું હોવું જરૂરી નથી.
એજન્ટ UPI QR કોડ શા માટે સમાધાનની ફસામણ છે — અને હોંશિયાર બૅન્કો તેના બદલે શું કરી રહ્યા છે
ezPigmy
શું તમે તમારા Pigmy Collection ને Digital બનાવવા તૈયાર છો?
Cooperative Banks ને Leakage દૂર કરવા, Agents ને Real-Time Track કરવા અને તરત Reconcile કરવા ezPigmy કેવી રીતે મદદ કરે છે તે જુઓ.
Free Demo Request કરો