


एजंट बँकिंग सुरक्षा डिव्हाइसपासून सुरू होते, केवळ ॲपमधून नाही
तुम्ही बँक ऑफ बडोदाचे ग्राहक असाल तर तुम्हाला अलीकडेच तुमच्या फोनवर हे नोटिफिकेशन आले असेल:
"संशयास्पद लिंक्सची चेतावणी — अज्ञात संदेश तुम्हाला बनावट ॲप्स डाउनलोड करण्यासाठी फसवू शकतात. बँकिंग आणि पेमेंटसाठी केवळ अधिकृत वेबसाइट आणि ॲप्स वापरा. कोणत्याही फसवणुकीची त्वरित तुमच्या बँकेला तक्रार करा. सायबर फसवणुकीची तक्रार cybercrime.gov.in वर करा किंवा 1930 वर कॉल करा."
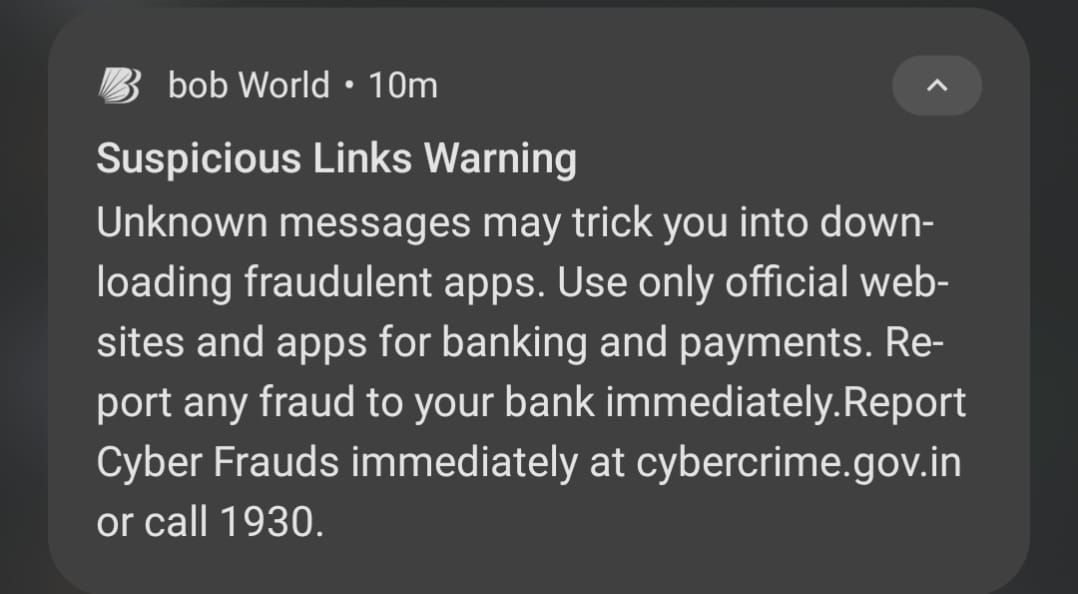
BOB हे अनावश्यकपणे सावध होत नाही. ते भारतभरात मोबाइल-आधारित फसवणुकीच्या वास्तविक, वाढत्या प्रवृत्तीला प्रतिसाद देत आहेत. फोन त्यावर इन्स्टॉल केलेल्या गोष्टींइतकाच सुरक्षित असतो.
आता स्वतःला हा प्रश्न विचारा: तुमचे पिगमी संकलन एजंट घरोघरी जाऊन सदस्यांकडून ठेवी गोळा करताना, WhatsApp, यादृच्छिक गेम्स आणि अज्ञात स्रोतांकडून डाउनलोड केलेल्या ॲप्स असलेल्या त्याच फोनवर करतात का?
उत्तर होय असल्यास, BOB आपल्या ग्राहकांना ज्याबद्दल चेतावणी देत आहे, तीच समस्या तुमच्या बँकेत आहे — आतून.
बँका या चेतावण्या का पाठवतात?
RBI आणि मोठ्या बँका नियमितपणे मोबाइल फसवणूक सल्ले जारी करतात कारण धोक्याचा नमुना सातत्यपूर्ण आणि चांगला नोंदवलेला आहे:
- बनावट ॲप्स — WhatsApp लिंक, SMS किंवा थर्ड-पार्टी स्टोअरद्वारे वितरित केलेले नकली बँकिंग ॲप्स जे क्रेडेन्शियल्स चोरतात.
- स्क्रीन-रेकॉर्डिंग मालवेअर — स्क्रीन परवानगी मिळालेले ॲप्स जे बँकिंग सेशन, OTP आणि खाते क्रमांक शांतपणे रेकॉर्ड करतात.
- कीलॉगर्स — पासवर्ड आणि PIN सह टाइप केलेल्या सर्व गोष्टी कॅप्चर करणारे पार्श्वभूमी ॲप्स.
- परिचित ॲप्सद्वारे सोशल इंजिनीअरिंग — "बँक अपडेट" किंवा "KYC फॉर्म" म्हणून वेशात आलेले हानिकारक APK वितरित करण्यासाठी WhatsApp गट वापरले जातात.
पण तुमचे फील्ड एजंट ग्राहक नाहीत. ते तुमच्या संस्थेच्या वतीने वास्तविक सदस्यांचे पैसे हाताळणारे बँक कर्मचारी आहेत. तुम्ही त्यांच्यासाठी सामान्य सार्वजनिक सल्ल्यापेक्षा खूप उच्च दर्जा लागू करू शकता.
BC उद्योगाने उपकरण सुरक्षिततेबद्दल काय शिकले
भारताचे Business Correspondent नेटवर्क एक उपयुक्त संदर्भ बिंदू प्रदान करते — सर्व BC नियंत्रित उपकरण वापरतात म्हणून नव्हे, तर ते न वापरल्यावर काय होते याचा या क्षेत्राला थेट अनुभव आहे.
हार्डवेअर मानके असलेल्या ठिकाणी: Aadhaar-enabled व्यवहारांसाठी — बायोमेट्रिक प्रमाणीकरण वापरून रोख काढणे आणि ठेवी — NPCI प्रमाणित मायक्रो-ATM हार्डवेअर अनिवार्य करते. या उपकरणांमध्ये बायोमेट्रिक रीडर असतात आणि Play Store वरून ॲप डाउनलोड करणाऱ्या स्मार्टफोनने त्यांची जागा घेता येत नाही.
अंतर असलेल्या ठिकाणी: Aadhaar बायोमेट्रिक मार्गाने न जाणाऱ्या संकलन कार्यांसाठी — अनेक पिगमी आणि चिट फंड संकलन ॲप्ससह — तुलनात्मक हार्डवेअर अनिवार्यता नाही. एजंट सहसा त्यांचे वैयक्तिक स्मार्टफोन वापरतात.
प्रामाणिक चित्र: BC नेटवर्कचे काही भाग हेतूनिर्मित टर्मिनल वापरतात कारण वैयक्तिक फोनचे धोके चांगले समजले आहेत. सहकारी बँकिंगमध्ये पिगमी संकलन दुसऱ्या श्रेणीत येते — बँक सक्रिय निर्णय घेत नाही तोपर्यंत. तोच निर्णय ezPigmy Pigmy POS उपकरण प्रतिनिधित्व करते.
वैयक्तिक फोनवर पिगमी संकलनाचा छुपा धोका
सहकारी बँका आणि MFI सहसा सर्वात परवडणाऱ्या पर्यायाने सुरुवात करतात: एजंटचा वैयक्तिक फोन. सुरुवातीला हे काम करते. पण तुमची संकलन मात्रा वाढते तसा तुमचा धोकाही वाढतो.
1. इतर काय इन्स्टॉल आहे यावर नियंत्रण ठेवता येत नाही. एजंटच्या वैयक्तिक फोनमध्ये प्रत्येक कीस्ट्रोक लॉग करणारा थर्ड-पार्टी कीबोर्ड, पार्श्वभूमी स्क्रीन ॲक्सेस असलेला बॅटरी सेव्हर ॲप, किंवा WhatsApp लिंकवरून डाउनलोड केलेला गेम असू शकतो.
2. हरवल्यास किंवा चोरीला गेल्यास उपकरण पुसता येत नाही. एजंटचा वैयक्तिक फोन हरवला तर त्या फोनवरील प्रत्येक सदस्य रेकॉर्ड, प्रत्येक सेशन लॉग आणि प्रत्येक जतन केलेले क्रेडेन्शियल तो शोधणाऱ्याला संभाव्यपणे उपलब्ध होते.
3. एजंटने त्या फोनवर काय केले याचे ऑडिट करता येत नाही. एजंटने सदस्याच्या खात्याचा स्क्रीनशॉट कोणाशी शेअर केला का? व्यवहार डेटा निर्यात केला का? वैयक्तिक फोनवर तुम्हाला कोणतीही दृश्यमानता आणि लॉग नाही.
4. सदस्य डेटा वैयक्तिक ॲप्ससोबत एकत्र राहतो. एका विधवेचा ₹50 दैनंदिन ठेव हाताळणाऱ्या त्याच फोनमध्ये Facebook, Instagram आणि संपर्क आणि स्टोरेज परवानगी मागू शकणारे डझनभर ॲप्सही आहेत.
5. सेशन उपकरणाशी बांधलेले नाही. एजंटने त्यांचे लॉगिन क्रेडेन्शियल्स कुटुंबातील सदस्याशी किंवा सहकाऱ्याशी शेअर केले तर त्या दुसऱ्या व्यक्तीला कोणत्याही फोनवरून तुमच्या संकलन प्रणालीत प्रवेश करण्यापासून रोखण्यासाठी कोणतेही तांत्रिक नियंत्रण नाही.
नियंत्रित उपकरण मॉडेल: ezPigmy कसे वेगळ्या प्रकारे करते
ezPigmy हेतूनिर्मित Pigmy POS उपकरणाभोवती डिझाइन केलेले आहे — एकच ॲप्लिकेशन चालवणारे नियंत्रित, बँक-प्रदत्त Android टर्मिनल: ezPigmy संकलन ॲप.
एकल-हेतू हार्डवेअर. Pigmy POS उपकरणावर WhatsApp नाही. ब्राउझर नाही. Play Store एजंटला उपलब्ध नाही. BOB ज्याबद्दल चेतावणी देते ती अटॅक सरफेस या उपकरणावर अस्तित्वातच नाही.
MDM-अंमलबजावणी ॲप्लिकेशन नियंत्रण. उपकरण केवळ ezPigmy ॲप्लिकेशन चालवते. कोणताही थर्ड-पार्टी ॲप साइडलोड करता येत नाही.
क्रिप्टोग्राफिक सेशन बाइंडिंग (DPoP). प्रत्येक एजंट सेशन ज्या उपकरणाने ते सुरू केले त्याच्याशी क्रिप्टोग्राफिकरित्या बांधलेले असते. क्रेडेन्शियल्स चोरले गेले आणि दुसऱ्या फोनवर वापरले तर सेशन नाकारले जाते.
रिमोट सेशन रद्दीकरण. उपकरण हरवल्याची तक्रार आल्यास बँक व्यवस्थापक वेब पोर्टलवरून त्वरित सर्व सक्रिय सेशन रद्द करू शकतो.
संपूर्ण डिजिटल ऑडिट ट्रेल. प्रत्येक लॉगिन, प्रत्येक संकलन, प्रत्येक सेशन बंद करणे टाइमस्टॅम्प, एजंट ओळख आणि उपकरण फिंगरप्रिंटसह लॉग केले जाते.
प्रत्येक व्यवहारावर थर्मल पावती. Pigmy POS प्रत्येक ठेवीसाठी जागेवर पावती प्रिंट करते.
तुमचा एजंट फील्डमध्ये घेऊन जाणारे उपकरण सुरक्षिततेची पहिली ओळ आहे. त्यानंतर सर्व काही — ॲप, सर्व्हर, एन्क्रिप्शन — तुम्ही सुरुवात करता त्या उपकरणाइतकेच मजबूत आहे.
तुमच्या बँकेसाठी याचा अर्थ
सहकारी बँकिंग क्षेत्राचे विश्वास मॉडेल अनन्यसाधारणपणे वैयक्तिक आहे — सदस्य त्यांच्या दारी येणाऱ्या एजंटला दैनंदिन बचत सोपवतात. एकट्या डेटा उल्लंघनामुळे हा विश्वास एका रात्रीत नष्ट होऊ शकतो.
नियंत्रित उपकरण मॉडेल असाधारण निवड नाही. बँकिंग उद्योगाने Aadhaar बायोमेट्रिक व्यवहारांवर याच कारणासाठी ते लागू केले आहे. पिगमी संकलनावर तीच शिस्त लागू करणे हे तार्किक पुढचे पाऊल आहे.
BOB ने आपल्या ग्राहकांना दिलेली चेतावणी उत्तम सल्ला आहे. तोच तर्क तुमच्या संस्थेच्या आतही लागू होतो. दररोज तुमच्या सदस्यांकडे जाणाऱ्या एजंटने तुमची बँक नियंत्रित करत असलेले उपकरण घेऊन जावे.
विनामूल्य डेमोची विनंती करा → आणि Pigmy POS उपकरण कार्यरत पहा.
स्रोत आणि संदर्भ
या लेखात उद्धृत केलेल्या नियामक आवश्यकता आणि वास्तविक घटना सार्वजनिकरित्या उपलब्ध अधिकृत स्रोतांमधून घेतल्या आहेत:
RBI Directions on AePS Touchpoint Operator Due Diligence (June 2025) — RBI/2025-26/63: Banks must implement system-level controls ensuring agent device APIs are restricted to AePS operations only. (Reserve Bank of India)
UIDAI L1 Biometric Device Mandate (effective June 2025) — All Aadhaar-based AePS transactions must use STQC-certified L1 devices with a Trusted Execution Environment (TEE). Personal phones cannot meet this standard. (Biometric Update, January 2025)
NPCI Circular 83 — BC Agent Terminal ID Registration (June 2023) — Every AePS transaction must carry a unique terminal ID registered to the individual BC agent's specific device. (NPCI Circular 83)
State Bank of India Launches Dedicated Mobile Handheld Device for BC Agents (October 2023) — India's largest bank chose purpose-built dedicated devices for doorstep banking agents rather than personal phones. (PIB / News on Air)
Bank of Baroda BC Agent Fraud via Personal Phones (October 2023) — BC agents linked their personal phones to customer accounts and drained ₹22 lakh from 362 accounts; victims were welfare recipients without mobile phones of their own. (Al Jazeera)
AePS Fraud: 11% of All Cyber Financial Crime in India (2024) — I4C data shows AePS fraud amounted to ₹823.74 crore in 2023, driven largely by unmanaged agent device vulnerabilities. (MediaNama)
वारंवार विचारले जाणारे प्रश्न
संबंधित पोस्ट

AI ने तयार केलेली बनावट बँकिंग अॅप्स: जबाबदार कोण?

तुमच्या हेड ऑफिसला महिन्याभरानंतर कळतं. असं असायलाच हवं असं नाही.
एजंटचे UPI QR कोड एक जुळणी सापळा का आहेत — आणि हुशार बँका त्याऐवजी काय करत आहेत
ezPigmy
तुमचे पिगमी संकलन डिजिटल करण्यास तयार आहात का?
सहकारी बँका गळती दूर करण्यासाठी, एजंटांना रिअल-टाइममध्ये ट्रॅक करण्यासाठी आणि त्वरित जुळवणी करण्यासाठी ezPigmy कसे मदत करते ते पाहा.
मोफत डेमो विनंती करा