
AI ने तयार केलेली बनावट बँकिंग अॅप्स: जबाबदार कोण?
कानपूरच्या एका 18 वर्षीय तरुणाने, जो 11वीत शाळा सोडून गेला होता, मोफत यूट्यूब ट्युटोरियल्स आणि AI कोडिंग टूल्सचा वापर करून 121 बनावट बँकिंग अॅप्स तयार केले. त्याने ती झारखंडच्या जामतारा, हरियाणा आणि राजस्थानमधील सायबर गुन्हेगार टोळ्यांना दरमहा प्रति अॅप ₹15,000 या सबस्क्रिप्शन दरात विकली — अपडेट्ससह, अगदी एखाद्या SaaS सॉफ्टवेअरसारखी. ही अॅप्स SBI, PNB, अॅक्सिस बँक, ICICI, UCO बँक, तसेच आधार आणि PM-किसान पोर्टल्सच्या जवळपास हुबेहूब प्रती होती.
सुरत पोलिसांच्या सायबर सेलने त्याला पकडण्यापूर्वी 2,928 लोकांनी ₹64.38 कोटी गमावले होते.
हॅकिंगचे कौशल्य लागत नाही. गुन्हेगारी टोळ्यांशी संबंधही लागत नाही. फक्त एक लॅपटॉप, काही ट्युटोरियल्स, आणि खरे वाटावे असे अॅप कोड लिहिणारे एक AI मॉडेल पुरेसे आहे. फील्ड कलेक्शन चालवणाऱ्या प्रत्येक वित्तीय संस्थेने चिंता करावी अशी गोष्ट हीच आहे — तुमच्या अॅपची बनावट आवृत्ती तयार करण्याचा अडथळा आता जवळपास शून्यावर आला आहे.
ही केवळ "शहरी फसवणूक" ची समस्या नाही
सुरतचे प्रकरण स्वतः अॅप इन्स्टॉल करणाऱ्या लोकांना लक्ष्य करत होते — बनावट SBI अॅप, बनावट कर्ज अॅप. पिग्मी आणि डोअरस्टेप बँकिंगमध्ये लक्ष्य वेगळे आहे, कदाचित अधिक सोपेही: सदस्य कधीच काही इन्स्टॉल करत नाही. एजंट करतो.
फील्ड कलेक्शनमध्ये प्रत्यक्षात कुठे चूक होऊ शकते याचा विचार करा:
एजंटच्या कलेक्शन अॅपची बनावट आवृत्ती. एजंटचा फोन जर ओपन अँड्रॉइड डिव्हाइस असेल, तर खऱ्या कलेक्शन अॅपसारखाच दिसणारा APK साइडलोड करण्यापासून काहीही रोखत नाही — तोच आयकॉन, तीच लॉगिन स्क्रीन. हे क्रेडेन्शियल्स चोरते, आणि नंतर शांतपणे खऱ्या अॅपकडे सोपवते, जेणेकरून एजंटला काहीही लक्षात येत नाही. रोहित शाक्याचे बिझनेस मॉडेल हे सिद्ध करते की हे आता एक सामान्य, मासिक सबस्क्रिप्शन सेवा बनले आहे — पैसे द्यायला तयार असलेल्या कोणालाही.
सदस्याला दाखवली जाणारी बनावट पेमेंट कन्फर्मेशन. सदस्य डोअरस्टेप पिग्मी ठेवीत ₹500 देतो. एजंटच्या डिव्हाइसवरील अॅप बँकेच्या खऱ्या सिस्टीमशी क्रिप्टोग्राफिकरित्या जोडलेले नसेल, तर पैसे खरोखर बँकेच्या लेजरपर्यंत पोहोचले की फक्त बनावट स्क्रीनवर नोंदवले गेले, हे सदस्य किंवा बँक — कोणीही स्वतंत्रपणे पडताळू शकत नाही.
खऱ्या अॅपसोबतच प्रवास करणारा मालवेअर. ज्या वैयक्तिक फोनवर खरे कलेक्शन अॅप चालते, त्याच फोनवर एजंट व्हॉट्सअॅप फॉरवर्ड किंवा जाहिरातीने पटवून दिलेले काहीही इन्स्टॉल करतो. सुरत प्रकरणात वर्णन केलेल्या बनावट बँकिंग अॅप्सना नेमके अशाच प्रकारच्या डिव्हाइसची गरज असते — जिथे कोणत्याही APK इन्स्टॉलेशनला काहीही अडवत नाही.
पुढे जाऊन ही अर्थव्यवस्था अधिकच बिघडणार आहे, सुधारणार नाही. आधी बनावट अॅप तयार करण्यासाठी एक डेव्हलपर लागायचा. आता फक्त एक प्रॉम्प्ट लागतो.
हे घडते तेव्हा खरोखर जबाबदार कोण असते?
बँक व्यवस्थापनासाठी हाच सर्वात महत्त्वाचा प्रश्न आहे, आणि प्रामाणिक उत्तराला अनेक पदर आहेत.
RBI ग्राहकाच्या जबाबदारीवर एक किमान मर्यादा घालते. अनधिकृत इलेक्ट्रॉनिक व्यवहारांमध्ये ग्राहकाची जबाबदारी मर्यादित करणारे RBI चे 2017 चे परिपत्रक, तृतीय-पक्षाच्या भंगामुळे सुरू होणाऱ्या आणि ग्राहकाने वाजवी वेळेत तक्रार केलेल्या नुकसानीसाठी बँकांना जबाबदार धरते. ते परिपत्रक डिजिटल बँकिंग फसवणूक लक्षात घेऊन लिहिले गेले होते — पण व्यवहार नेट बँकिंगऐवजी डोअरस्टेप कलेक्शन चॅनेलमधून झाला म्हणून ते नाहीसे होत नाही.
बँक ज्या चॅनेलला अधिकृत करते, त्याची जबाबदारी बँकेचीच असते. एखादी सहकारी बँक तिच्या पिग्मी एजंट्सना "स्वतःचाच फोन वापरा" असे सांगत असेल, तर बँकेने खरे तर एका अनियंत्रित डिव्हाइसलाच आपले कलेक्शन चॅनेल म्हणून अधिकृत केले आहे. त्या डिव्हाइसवर काही चूक झाली, की बँक विश्वासार्हपणे "हे आमचे इन्फ्रास्ट्रक्चर नाही" असे म्हणू शकत नाही — ते नियंत्रित न करण्याचा निर्णय बँकेनेच घेतला होता.
एजंट क्वचितच खलनायक असतो, आणि बचाव करण्याच्या स्थितीतही क्वचितच असतो. अशा जवळजवळ प्रत्येक प्रकरणात फील्ड एजंट सामील नसतो — तोच पहिला बळी असतो, सर्वसामान्य माणसाप्रमाणेच फसवला जातो. नंतर एजंटला दोष देणे नुकसान भरून काढत नाही, आणि फसवणुकीच्या आधी बँकेकडे कोणते नियंत्रण होते हे विचारणाऱ्या नियामकालाही समाधान देत नाही.
सदस्याकडे स्वतंत्रपणे काहीही पडताळण्याचा मार्ग नाही. डोअरस्टेप एजंटला रोख रक्कम देणारी व्यक्ती आपल्या हातातील पावतीवर विश्वास ठेवत असते. ती पावती बनावट अॅपमधून आली असेल, तर त्याला कधीच न पाहिलेल्या नोंदींमधून पैसे गायब होईपर्यंत काहीही कळत नाही.
अंतिम परिणाम: बँकेने कलेक्शन चॅनेल शेवटपर्यंत नियंत्रित केले हे सिद्ध केल्याशिवाय, जबाबदारी जवळपास आपोआप बँकेवरच येते.
खरी समस्या: बनावट अॅप्स ट्रॅक करण्यासाठी कोणताही ठसा मागे ठेवत नाहीत
रोहित शाक्यासारखी प्रकरणे इतकी हानिकारक होण्याचे कारण हेच आहे — 2,928 लोकांचे पैसे जाईपर्यंत, कोणत्याही अंतर्गत यंत्रणेने ते ओळखलेच नव्हते. ही फसवणूक पूर्णपणे कोणत्याही बँकेच्या देखरेखीबाहेर, बँकांनी कधीही न स्पर्श केलेल्या डिव्हाइसेसवर घडली.
"ट्रॅक करण्यायोग्य" असण्यासाठी प्रत्यक्षात काय लागते हे तुलना करून पाहा:
| ऑडिटर विचारेल तो प्रश्न | वैयक्तिक / ओपन अँड्रॉइड फोनवरील उत्तर | डिव्हाइस-बाउंड मॅनेज्ड अॅपवरील उत्तर |
|---|---|---|
| हे बँकेने दिलेले अॅप आहे हे सिद्ध करता येते का? | नाही — बरोबर आयकॉन असलेली कोणतीही गोष्ट सारखीच दिसते | होय — क्रिप्टोग्राफिकरित्या साइन केलेले, फक्त बँकेचे बिल्ड चालू शकते |
| या व्यवहारावर कोणत्या विशिष्ट डिव्हाइसने प्रक्रिया केली हे सिद्ध करता येते का? | नाही | होय — प्रत्येक सेशन एका हार्डवेअर ओळखीशी बांधलेले असते |
| या डिव्हाइसवर बनावट APK इन्स्टॉल झाला असू शकतो का? | होय, काहीही रोखत नाही | नाही — OS-स्तरीय लॉकडाउन मंजूर अॅपशिवाय इतर इन्स्टॉल्स रोखते |
| व्यवहाराचा टाइमस्टॅम्प असलेला, डिव्हाइस-टॅग केलेला लॉग आहे का? | (कदाचित बनावट) अॅपने लॉग करायचे निवडले तेवढेच | होय — सर्व्हर-साइड, डिव्हाइसवर काय चालले आहे यापासून स्वतंत्र |
| व्यवहार बनावट स्क्रीनवर नाही तर लेजरपर्यंत पोहोचला हे बँक सिद्ध करू शकते का? | नाही | होय — रेकॉर्ड तयार करणारे सेशन हेच सर्व्हर-साइड सत्यापित केलेले सेशन असते |
बनावट अॅप एक पावती बनवू शकते. पण ज्या सर्व्हर-साइड ऑडिट लॉगमध्ये त्याला कधीच प्रवेश नव्हता, तो लॉग ते बनवू शकत नाही.
नियंत्रित डिव्हाइस ही विशिष्ट त्रुटी कशी बंद करते
सुरत प्रकरण यशस्वी झाले कारण फसवणूक करणाऱ्यांना एक बनावट APK असा फोन मिळाला जो तो स्वीकारायला तयार होता. पिग्मी कलेक्शनसाठी ezPigmy चे प्रत्येक संरक्षण त्याच एका कमकुवत बिंदूवर थेट लागू होते:
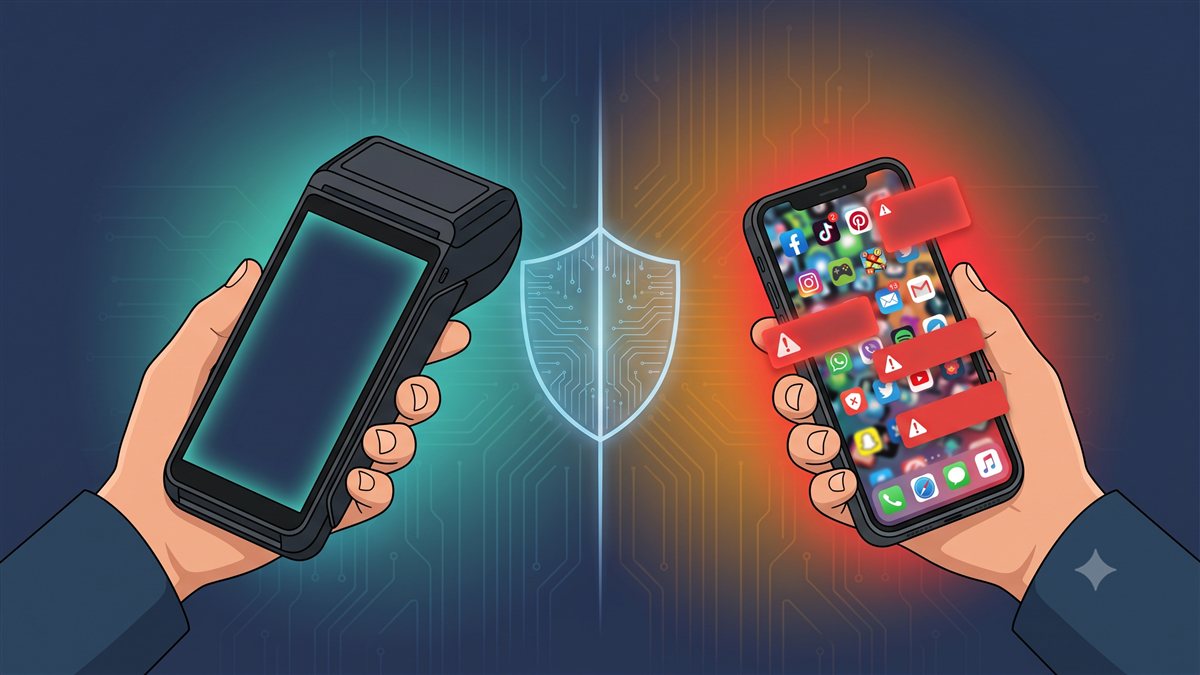
साइडलोडिंग शक्यच नाही. ezPigmy स्मार्ट POS फक्त एकच साइन केलेले अॅप्लिकेशन चालवते. प्ले स्टोअर नाही, ब्राउझर नाही, डाउनलोड केलेला APK उघडण्यासाठी फाइल मॅनेजरही नाही. रोहित शाक्याचे ग्राहक ज्यावर अवलंबून होते तीच डिलिव्हरी पद्धत — बनावट अॅप इन्स्टॉल करून घेणे — लॉक केलेल्या डिव्हाइसवर अस्तित्वातच नाही.
प्रत्येक व्यवहार सर्व्हर-सत्यापित असतो, अॅप-रिपोर्टेड नाही. ठेव यशस्वी झाली की नाही हे डिव्हाइस ठरवत नाही — बँकेचा सर्व्हर ठरवतो, आणि तो निर्माण करणाऱ्या सेशनवर शिक्का मारतो. क्लोन केलेल्या किंवा बनावट अॅपकडे लिहिण्यासाठी वैध सेशनच नसते — विश्वासार्हपणे बनावट करण्यासारखे त्याच्याकडे काहीच उरत नाही.
डिव्हाइस-बाउंड सेशन्स, फक्त पासवर्ड लॉगिन नाही. चोरलेला पासवर्डही ज्या डिव्हाइससाठी तो जारी केला गेला त्याव्यतिरिक्त इतर कोणत्याही डिव्हाइसवरून निरुपयोगी असतो. हेच सेशन-बाइंडिंग आमच्या बँकिंग-डेटा सुरक्षा रचना या पोस्टमध्ये आणि एजंट्सनी वैयक्तिक फोन का कधीच वापरू नये यात वर्णन केलेल्या लॉकडाउन मॉडेलमध्ये सांगितले आहे.
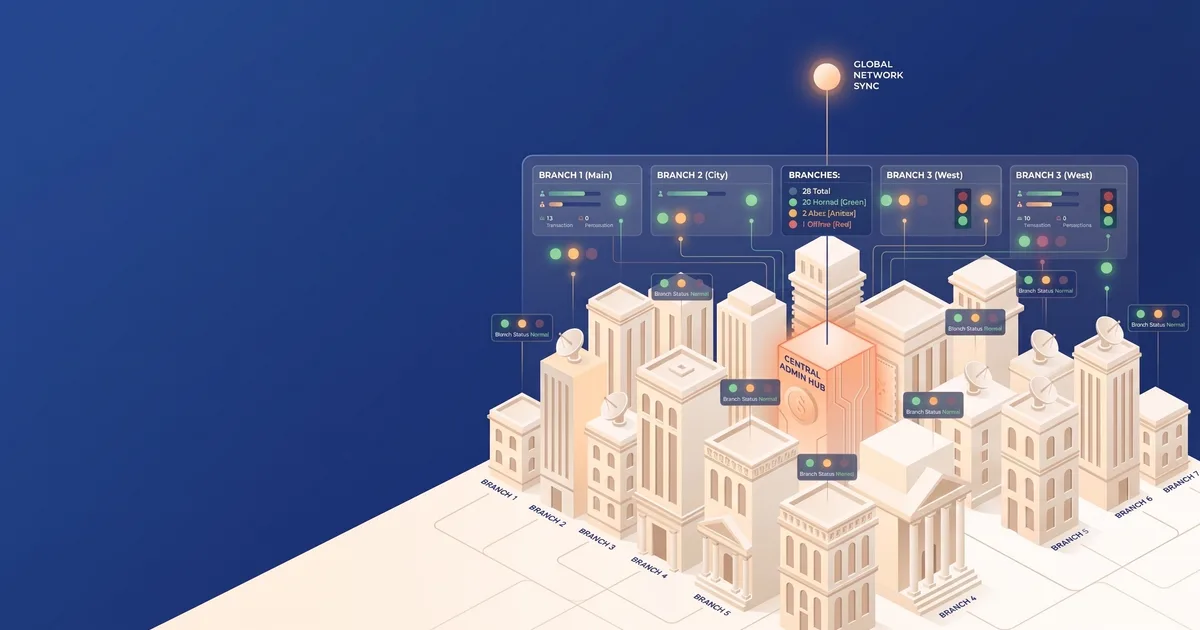
संपूर्ण, स्वतंत्र ऑडिट ट्रेल. प्रत्येक लॉगिन, प्रत्येक कलेक्शन, प्रत्येक डिव्हाइस केंद्रीयरित्या लॉग होते — बँकेला रिअल टाइममध्ये दिसते, आठवड्यांनंतर कागदपत्रांवरून पुन्हा जुळवावे लागत नाही.
मुद्दा "ezPigmy मध्ये अधिक सुरक्षा फीचर्स आहेत" असा नाही. मुद्दा याहून अधिक नेमका आणि संकुचित आहे: ₹64.38 कोटींच्या फसवणुकीत वापरली गेलेली नेमकी पद्धत — स्वीकारणाऱ्या डिव्हाइसवर उतरणारा बनावट APK — असाइन नसलेले सॉफ्टवेअर मुळातच स्वीकारत नसलेल्या डिव्हाइसवर कोणताही आधार मिळवू शकत नाही.
या आठवड्यात तुमच्या बँकेला विचारायचे तीन प्रश्न
- आज तुमच्या कलेक्शन अॅपची बनावट आवृत्ती अस्तित्वात असेल, तर तुमच्या एजंट्सचे फोन तिला इन्स्टॉल होऊ देतील का?
- एखाद्या सदस्याने डोअरस्टेप ठेवीबाबत वाद घातला, तर डिव्हाइसपासून स्वतंत्र असा सर्व्हर-साइड रेकॉर्ड तुम्ही दाखवू शकता का — की फक्त त्या फोनवरील अॅपने जे रिपोर्ट केले तेवढेच?
- यापैकी कोणत्याही प्रश्नाचे उत्तर "आम्हाला खात्री नाही" असे असेल, तर लेखी स्वरूपात याला जबाबदार कोण आहे?
अशी प्रकरणे थांबणार नाहीत — AI मुळे फक्त बनावट अॅप बनवणे सोपे झाले आहे. बचावाची योग्य भूमिका म्हणजे एजंट्सना काळजी घ्या सांगणारे धोरण नव्हे. ते म्हणजे हल्ला तांत्रिकदृष्ट्या अशक्य करणारे एक डिव्हाइस.
स्मार्ट POS तुमच्या बँकेच्या पिग्मी कामकाजासाठी ही त्रुटी कशी बंद करतो हे पाहायचे असेल, तर मोफत डेमो बुक करा.
वारंवार विचारले जाणारे प्रश्न
संबंधित पोस्ट
एजंट बँकिंग सुरक्षा डिव्हाइसपासून सुरू होते, केवळ ॲपमधून नाही
तुमच्या हेड ऑफिसला महिन्याभरानंतर कळतं. असं असायलाच हवं असं नाही.
एजंटचे UPI QR कोड एक जुळणी सापळा का आहेत — आणि हुशार बँका त्याऐवजी काय करत आहेत
ezPigmy
तुमचे पिगमी संकलन डिजिटल करण्यास तयार आहात का?
सहकारी बँका गळती दूर करण्यासाठी, एजंटांना रिअल-टाइममध्ये ट्रॅक करण्यासाठी आणि त्वरित जुळवणी करण्यासाठी ezPigmy कसे मदत करते ते पाहा.
मोफत डेमो विनंती करा