


ಏಜೆಂಟ್ ಬ್ಯಾಂಕಿಂಗ್ ಭದ್ರತೆ ಡಿವೈಸ್ನಿಂದ ಪ್ರಾರಂಭವಾಗುತ್ತದೆ, ಕೇವಲ ಅಪ್ಲಿಕೇಶನ್ನಿಂದಲ್ಲ
ನೀವು ಬ್ಯಾಂಕ್ ಆಫ್ ಬರೋಡಾ ಗ್ರಾಹಕರಾಗಿದ್ದರೆ, ಇತ್ತೀಚೆಗೆ ನಿಮ್ಮ ಫೋನ್ನಲ್ಲಿ ಈ ಅಧಿಸೂಚನೆಯನ್ನು ನೋಡಿರಬಹುದು:
"ಅನುಮಾನಾಸ್ಪದ ಲಿಂಕ್ಗಳ ಎಚ್ಚರಿಕೆ — ಅಪರಿಚಿತ ಸಂದೇಶಗಳು ನಿಮ್ಮನ್ನು ಮೋಸದ ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ಡೌನ್ಲೋಡ್ ಮಾಡಲು ಮೋಸಗೊಳಿಸಬಹುದು. ಬ್ಯಾಂಕಿಂಗ್ ಮತ್ತು ಪಾವತಿಗಾಗಿ ಅಧಿಕೃತ ವೆಬ್ಸೈಟ್ಗಳು ಮತ್ತು ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ಮಾತ್ರ ಬಳಸಿ. ಯಾವುದೇ ವಂಚನೆಯನ್ನು ತಕ್ಷಣ ನಿಮ್ಮ ಬ್ಯಾಂಕ್ಗೆ ವರದಿ ಮಾಡಿ. ಸೈಬರ್ ವಂಚನೆಗಳನ್ನು cybercrime.gov.in ನಲ್ಲಿ ವರದಿ ಮಾಡಿ ಅಥವಾ 1930 ಗೆ ಕರೆ ಮಾಡಿ."
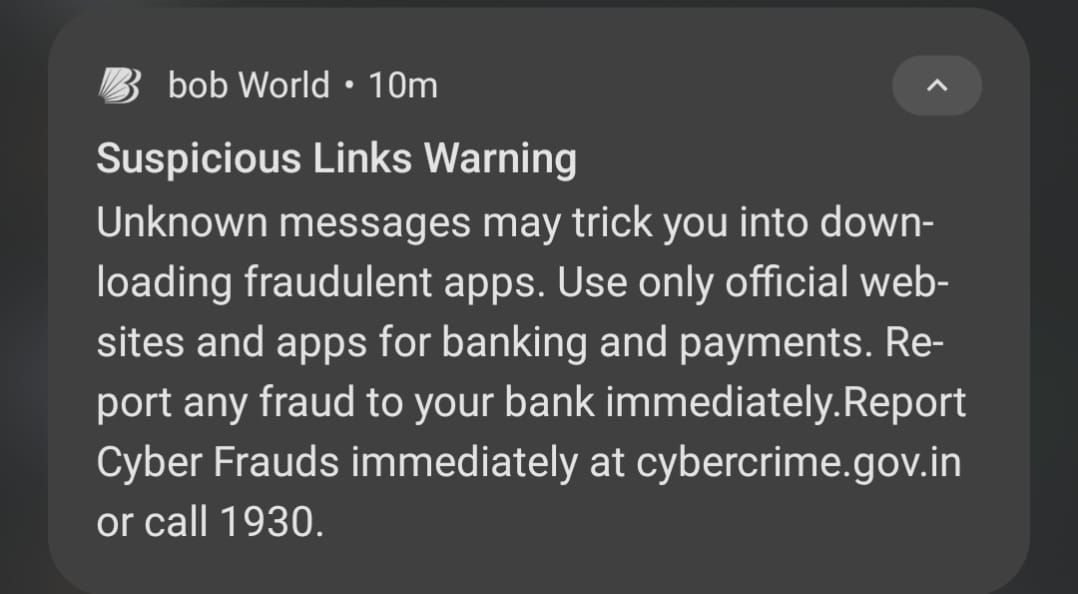
BOB ಅತಿಯಾಗಿ ಎಚ್ಚರಿಕೆ ವಹಿಸುತ್ತಿಲ್ಲ. ಅವರು ಭಾರತದಾದ್ಯಂತ ಮೊಬೈಲ್-ಆಧಾರಿತ ವಂಚನೆಯ ನಿಜವಾದ, ಬೆಳೆಯುತ್ತಿರುವ ಮಾದರಿಗೆ ಪ್ರತಿಕ್ರಿಯಿಸುತ್ತಿದ್ದಾರೆ. ಈ ಎಚ್ಚರಿಕೆಯು ಪ್ರತಿ ಬ್ಯಾಂಕ್ ಮತ್ತು ಹಣಕಾಸು ಸಂಸ್ಥೆ ಈಗಾಗಲೇ ತಿಳಿದಿರುವ ಒಂದು ವಿಷಯವನ್ನು ನೆನಪಿಸುತ್ತದೆ: ಫೋನ್ ಅದರಲ್ಲಿ ಇನ್ಸ್ಟಾಲ್ ಆಗಿರುವ ಅಪ್ಲಿಕೇಶನ್ಗಳಷ್ಟೇ ಸುರಕ್ಷಿತ.
ಈಗ ನಿಮ್ಮನ್ನು ಈ ಪ್ರಶ್ನೆ ಕೇಳಿಕೊಳ್ಳಿ: ನಿಮ್ಮ ಪಿಗ್ಮಿ ಸಂಗ್ರಹ ಏಜೆಂಟ್ಗಳು ಬಾಗಿಲು ಬಾಗಿಲಿಗೆ ಹೋಗಿ ಸದಸ್ಯರಿಂದ ಠೇವಣಿ ಸಂಗ್ರಹಿಸುವಾಗ, WhatsApp, ಯಾದೃಚ್ಛಿಕ ಆಟಗಳು ಮತ್ತು ಅಜ್ಞಾತ ಮೂಲಗಳಿಂದ ಡೌನ್ಲೋಡ್ ಮಾಡಿದ ಅಪ್ಲಿಕೇಶನ್ಗಳಿರುವ ಅದೇ ಫೋನ್ನಲ್ಲಿ ಮಾಡುತ್ತಿದ್ದಾರೆಯೇ?
ಉತ್ತರ ಹೌದು ಎಂದಾದರೆ, BOB ತನ್ನ ಗ್ರಾಹಕರಿಗೆ ಎಚ್ಚರಿಸುತ್ತಿರುವ ಅದೇ ಸಮಸ್ಯೆ ನಿಮ್ಮ ಬ್ಯಾಂಕ್ನಲ್ಲೂ ಇದೆ — ಒಳಗಿನಿಂದ.
ಬ್ಯಾಂಕ್ಗಳು ಈ ಎಚ್ಚರಿಕೆಗಳನ್ನು ಏಕೆ ಕಳುಹಿಸುತ್ತವೆ?
RBI ಮತ್ತು ಪ್ರಮುಖ ಬ್ಯಾಂಕ್ಗಳು ನಿಯಮಿತವಾಗಿ ಮೊಬೈಲ್ ವಂಚನೆ ಸಲಹೆಗಳನ್ನು ನೀಡುತ್ತವೆ ಏಕೆಂದರೆ ಬೆದರಿಕೆಯ ಮಾದರಿ ಸ್ಥಿರ ಮತ್ತು ಚೆನ್ನಾಗಿ ದಾಖಲಾಗಿದೆ:
- ವಂಚಕ ಅಪ್ಲಿಕೇಶನ್ಗಳು — WhatsApp ಲಿಂಕ್ಗಳು, SMS ಅಥವಾ ಥರ್ಡ್-ಪಾರ್ಟಿ ಸ್ಟೋರ್ಗಳ ಮೂಲಕ ವಿತರಿಸಲಾದ ನಕಲಿ ಬ್ಯಾಂಕಿಂಗ್ ಅಪ್ಲಿಕೇಶನ್ಗಳು ಬಳಕೆದಾರರ ಮಾಹಿತಿ ಕದಿಯುತ್ತವೆ.
- ಸ್ಕ್ರೀನ್-ರೆಕಾರ್ಡಿಂಗ್ ಮಾಲ್ವೇರ್ — ಸ್ಕ್ರೀನ್ ಅನುಮತಿ ಪಡೆದ ಅಪ್ಲಿಕೇಶನ್ಗಳು ಬ್ಯಾಂಕಿಂಗ್ ಸೆಶನ್ಗಳು, OTP ಮತ್ತು ಖಾತೆ ಸಂಖ್ಯೆಗಳನ್ನು ಮೌನವಾಗಿ ರೆಕಾರ್ಡ್ ಮಾಡುತ್ತವೆ.
- ಕೀಲಾಗರ್ಗಳು — ಪಾಸ್ವರ್ಡ್ ಮತ್ತು PIN ಸೇರಿದಂತೆ ಟೈಪ್ ಮಾಡಿದ ಎಲ್ಲವನ್ನೂ ಕ್ಯಾಪ್ಚರ್ ಮಾಡುವ ಹಿನ್ನೆಲೆ ಅಪ್ಲಿಕೇಶನ್ಗಳು.
- ಪರಿಚಿತ ಅಪ್ಲಿಕೇಶನ್ಗಳ ಮೂಲಕ ಸಾಮಾಜಿಕ ಎಂಜಿನಿಯರಿಂಗ್ — "ಬ್ಯಾಂಕ್ ಅಪ್ಡೇಟ್" ಅಥವಾ "KYC ಫಾರ್ಮ್" ಆಗಿ ಮರೆಸಿಕೊಂಡ ದುರುದ್ದೇಶಪೂರಿತ APK ಹರಡಲು WhatsApp ಗ್ರೂಪ್ಗಳ ಬಳಕೆ.
ವೈಯಕ್ತಿಕ ಫೋನ್ಗಳು ವಿಶೇಷವಾಗಿ ದುರ್ಬಲವಾಗಿರುತ್ತವೆ ಏಕೆಂದರೆ ಬಳಕೆದಾರ ಏನು ಇನ್ಸ್ಟಾಲ್ ಮಾಡಬೇಕೆಂದು ನಿಯಂತ್ರಿಸುತ್ತಾರೆ. ಬ್ಯಾಂಕ್ ತನ್ನ ಗ್ರಾಹಕರಿಗೆ ಕ್ರಿಕೆಟ್ ಗೇಮ್ ಅಥವಾ ಥರ್ಡ್-ಪಾರ್ಟಿ ಕೀಬೋರ್ಡ್ ಇನ್ಸ್ಟಾಲ್ ಮಾಡಬೇಡಿ ಎಂದು ಹೇಳಲು ಸಾಧ್ಯವಿಲ್ಲ.
ಆದರೆ ನಿಮ್ಮ ಫೀಲ್ಡ್ ಏಜೆಂಟ್ಗಳು ಗ್ರಾಹಕರಲ್ಲ. ಅವರು ನಿಮ್ಮ ಸಂಸ್ಥೆಯ ಪರವಾಗಿ ನಿಜವಾದ ಸದಸ್ಯರ ಹಣ ನಿರ್ವಹಿಸುವ ಬ್ಯಾಂಕ್ ಉದ್ಯೋಗಿಗಳು. ನೀವು ಅವರಿಗೆ ಸಾಮಾನ್ಯ ಸಾರ್ವಜನಿಕ ಸಲಹೆಗಿಂತ ಹೆಚ್ಚು ಗಣನೀಯ ಮಾನದಂಡ ಅನ್ವಯಿಸಬಹುದು.
BC ಉದ್ಯಮವು ಸಾಧನ ಭದ್ರತೆಯ ಬಗ್ಗೆ ಏನು ಕಲಿತಿದೆ
ಭಾರತದ Business Correspondent ನೆಟ್ವರ್ಕ್ ಒಂದು ಉಪಯುಕ್ತ ಉಲ್ಲೇಖ ಬಿಂದುವನ್ನು ಒದಗಿಸುತ್ತದೆ — ಎಲ್ಲಾ BC ಗಳು ನಿಯಂತ್ರಿತ ಸಾಧನ ಬಳಸುತ್ತಾರೆ ಎಂದಲ್ಲ, ಆದರೆ ಬಳಸದಿದ್ದಾಗ ಏನಾಗುತ್ತದೆ ಎಂಬ ನೇರ ಅನುಭವ ಈ ಕ್ಷೇತ್ರಕ್ಕಿದೆ.
ಹಾರ್ಡ್ವೇರ್ ಮಾನದಂಡಗಳಿರುವ ಕಡೆ: Aadhaar-enabled ವ್ಯವಹಾರಗಳಿಗೆ — ಬಯೋಮೆಟ್ರಿಕ್ ದೃಢೀಕರಣ ಬಳಸಿ ನಗದು ಹಿಂಪಡೆಯುವಿಕೆ ಮತ್ತು ಠೇವಣಿ — NPCI ಪ್ರಮಾಣೀಕೃತ ಮೈಕ್ರೋ-ATM ಹಾರ್ಡ್ವೇರ್ ಕಡ್ಡಾಯಗೊಳಿಸುತ್ತದೆ. ಈ ಸಾಧನಗಳು ಬಯೋಮೆಟ್ರಿಕ್ ರೀಡರ್ಗಳನ್ನು ಹೊಂದಿವೆ ಮತ್ತು Play Store ನಿಂದ ಅಪ್ಲಿಕೇಶನ್ ಡೌನ್ಲೋಡ್ ಮಾಡುವ ಸ್ಮಾರ್ಟ್ಫೋನ್ನಿಂದ ಬದಲಾಯಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ.
ಅಂತರ ಉಳಿಯುವ ಕಡೆ: Aadhaar ಬಯೋಮೆಟ್ರಿಕ್ ಮಾರ್ಗದ ಮೂಲಕ ಹೋಗದ ಸಂಗ್ರಹ ಕಾರ್ಯಾಚರಣೆಗಳಿಗೆ — ಅನೇಕ ಪಿಗ್ಮಿ ಮತ್ತು ಚಿಟ್ ಫಂಡ್ ಸಂಗ್ರಹ ಅಪ್ಲಿಕೇಶನ್ಗಳು ಸೇರಿದಂತೆ — ಯಾವುದೇ ತತ್ಸಮಾನ ಹಾರ್ಡ್ವೇರ್ ಕಡ್ಡಾಯವಿಲ್ಲ. ಏಜೆಂಟ್ಗಳು ಸಾಮಾನ್ಯವಾಗಿ ತಮ್ಮ ವೈಯಕ್ತಿಕ ಸ್ಮಾರ್ಟ್ಫೋನ್ ಬಳಸುತ್ತಾರೆ.
ಪ್ರಾಮಾಣಿಕ ಚಿತ್ರ: BC ನೆಟ್ವರ್ಕ್ನ ಕೆಲವು ಭಾಗಗಳು ಉದ್ದೇಶ-ನಿರ್ಮಿತ ಟರ್ಮಿನಲ್ಗಳನ್ನು ಬಳಸುತ್ತವೆ ಏಕೆಂದರೆ ವೈಯಕ್ತಿಕ ಫೋನ್ಗಳ ಅಪಾಯಗಳು ಚೆನ್ನಾಗಿ ಅರ್ಥವಾಗಿವೆ. ಸಹಕಾರಿ ಬ್ಯಾಂಕಿಂಗ್ನಲ್ಲಿ ಪಿಗ್ಮಿ ಸಂಗ್ರಹ ಎರಡನೇ ವರ್ಗದಲ್ಲಿ ಬರುತ್ತದೆ — ಬ್ಯಾಂಕ್ ಸಕ್ರಿಯ ನಿರ್ಧಾರ ತೆಗೆದುಕೊಳ್ಳದ ಹೊರತು.
ಅದೇ ನಿರ್ಧಾರವನ್ನು ezPigmy Pigmy POS ಸಾಧನ ಪ್ರತಿನಿಧಿಸುತ್ತದೆ.
ವೈಯಕ್ತಿಕ ಫೋನ್ನಲ್ಲಿ ಪಿಗ್ಮಿ ಸಂಗ್ರಹದ ಮರೆಮಾಚಿದ ಅಪಾಯ
ಸಹಕಾರಿ ಬ್ಯಾಂಕ್ಗಳು ಮತ್ತು MFI ಗಳು ಸಾಮಾನ್ಯವಾಗಿ ಅತ್ಯಂತ ಕೈಗೆಟುಕುವ ಆಯ್ಕೆಯಿಂದ ಪ್ರಾರಂಭಿಸುತ್ತವೆ: ಏಜೆಂಟ್ನ ವೈಯಕ್ತಿಕ ಫೋನ್. ಆರಂಭದಲ್ಲಿ ಇದು ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ. ಆದರೆ ನಿಮ್ಮ ಸಂಗ್ರಹ ಪ್ರಮಾಣ ಬೆಳೆದಂತೆ, ನಿಮ್ಮ ಒಡ್ಡಿಕೆಯೂ ಬೆಳೆಯುತ್ತದೆ.
ವೈಯಕ್ತಿಕ ಫೋನ್ನಲ್ಲಿ ಸಂಗ್ರಹ ನಡೆದಾಗ ನೀವು ನಿಯಂತ್ರಿಸಲಾಗದ್ದು ಇಲ್ಲಿದೆ:
1. ಮತ್ತೇನು ಇನ್ಸ್ಟಾಲ್ ಆಗಿದೆ ಎಂದು ನಿಯಂತ್ರಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ. ಏಜೆಂಟ್ನ ವೈಯಕ್ತಿಕ ಫೋನ್ನಲ್ಲಿ ಪ್ರತಿ ಕೀಸ್ಟ್ರೋಕ್ ಲಾಗ್ ಮಾಡುವ ಥರ್ಡ್-ಪಾರ್ಟಿ ಕೀಬೋರ್ಡ್, ಹಿನ್ನೆಲೆ ಸ್ಕ್ರೀನ್ ಆ್ಯಕ್ಸೆಸ್ ಹೊಂದಿರುವ ಬ್ಯಾಟರಿ ಸೇವರ್ ಅಪ್ಲಿಕೇಶನ್, ಅಥವಾ WhatsApp ಲಿಂಕ್ನಿಂದ ಡೌನ್ಲೋಡ್ ಮಾಡಿದ ಗೇಮ್ ಇರಬಹುದು. ಇವುಗಳಲ್ಲಿ ಯಾವುದಾದರೂ ಸದಸ್ಯರ ಹೆಸರು, ಖಾತೆ ಸಂಖ್ಯೆಗಳು, ಮೊತ್ತಗಳು ಮತ್ತು PIN ಗಳನ್ನು ಮೌನವಾಗಿ ಸೆರೆಹಿಡಿಯಬಹುದು.
2. ಕಳೆದುಹೋದರೆ ಅಥವಾ ಕಳ್ಳತನವಾದರೆ ಸಾಧನ ವೈಪ್ ಮಾಡಲು ಸಾಧ್ಯವಿಲ್ಲ. ಏಜೆಂಟ್ನ ವೈಯಕ್ತಿಕ ಫೋನ್ ಕಳೆದುಹೋದಾಗ, ಆ ಫೋನ್ನಲ್ಲಿರುವ ಪ್ರತಿ ಸದಸ್ಯ ರೆಕಾರ್ಡ್, ಪ್ರತಿ ಸೆಶನ್ ಲಾಗ್ ಮತ್ತು ಪ್ರತಿ ಸಂಗ್ರಹಿಸಿದ ಕ್ರೆಡೆನ್ಶಿಯಲ್ ಅದನ್ನು ಕಂಡುಕೊಂಡವರಿಗೆ ಸಂಭಾವ್ಯವಾಗಿ ಲಭ್ಯವಾಗುತ್ತದೆ.
3. ಏಜೆಂಟ್ ಆ ಫೋನ್ನಲ್ಲಿ ಏನು ಮಾಡಿದರು ಎಂದು ಆಡಿಟ್ ಮಾಡಲು ಸಾಧ್ಯವಿಲ್ಲ. ಏಜೆಂಟ್ ಸದಸ್ಯರ ಖಾತೆಯ ಸ್ಕ್ರೀನ್ಶಾಟ್ ಹಂಚಿಕೊಂಡರೇ? ವ್ಯವಹಾರ ಡೇಟಾ ರಫ್ತು ಮಾಡಿದರೇ? ವೈಯಕ್ತಿಕ ಫೋನ್ನಲ್ಲಿ ನಿಮಗೆ ಯಾವುದೇ ದೃಶ್ಯಮಾನತೆ ಮತ್ತು ಲಾಗ್ ಇಲ್ಲ.
4. ಸದಸ್ಯ ಡೇಟಾ ವೈಯಕ್ತಿಕ ಅಪ್ಲಿಕೇಶನ್ಗಳೊಂದಿಗೆ ಸಹಾಸ್ತಿತ್ವ ಹೊಂದಿದೆ. ವಿಧವೆಯ ₹50 ದೈನಂದಿನ ಠೇವಣಿ ನಿರ್ವಹಿಸುವ ಅದೇ ಫೋನ್ನಲ್ಲಿ Facebook, Instagram ಮತ್ತು ಸಂಪರ್ಕ ಮತ್ತು ಸಂಗ್ರಹ ಅನುಮತಿ ಕೇಳಬಹುದಾದ ಡಜನ್ಗಟ್ಟಲೆ ಅಪ್ಲಿಕೇಶನ್ಗಳೂ ಇವೆ.
5. ಸೆಶನ್ ಸಾಧನಕ್ಕೆ ಬಂಧಿಸಲ್ಪಟ್ಟಿಲ್ಲ. ಏಜೆಂಟ್ ತಮ್ಮ ಲಾಗಿನ್ ಕ್ರೆಡೆನ್ಶಿಯಲ್ ಕುಟುಂಬ ಸದಸ್ಯ ಅಥವಾ ಸಹೋದ್ಯೋಗಿಯೊಂದಿಗೆ ಹಂಚಿಕೊಂಡರೆ, ಆ ಎರಡನೇ ವ್ಯಕ್ತಿ ಯಾವುದೇ ಫೋನ್ನಿಂದ ನಿಮ್ಮ ಸಂಗ್ರಹ ವ್ಯವಸ್ಥೆಗೆ ಪ್ರವೇಶಿಸದಂತೆ ತಡೆಯಲು ಯಾವುದೇ ತಾಂತ್ರಿಕ ನಿಯಂತ್ರಣವಿಲ್ಲ.
ಇವು ಅಂಚಿನ ಪ್ರಕರಣಗಳಲ್ಲ. ಇವು ಅನಿಯಂತ್ರಿತ ವೈಯಕ್ತಿಕ ಹಾರ್ಡ್ವೇರ್ನಲ್ಲಿ ಹಣಕಾಸು ಕಾರ್ಯಾಚರಣೆ ನಡೆಸುವ ಊಹಿಸಬಹುದಾದ ಫಲಿತಾಂಶಗಳು.
ನಿಯಂತ್ರಿತ ಸಾಧನ ಮಾದರಿ: ezPigmy ಹೇಗೆ ಭಿನ್ನವಾಗಿ ಮಾಡುತ್ತದೆ
ezPigmy ಅನ್ನು ಉದ್ದೇಶ-ನಿರ್ಮಿತ Pigmy POS ಸಾಧನದ ಸುತ್ತ ವಿನ್ಯಾಸಗೊಳಿಸಲಾಗಿದೆ — ಒಂದು ಅಪ್ಲಿಕೇಶನ್ ಚಲಾಯಿಸುವ ನಿಯಂತ್ರಿತ, ಬ್ಯಾಂಕ್-ಪ್ರಬಂಧಿಸಿದ Android ಟರ್ಮಿನಲ್: ezPigmy ಸಂಗ್ರಹ ಅಪ್ಲಿಕೇಶನ್.
ಏಕ-ಉದ್ದೇಶ ಹಾರ್ಡ್ವೇರ್. Pigmy POS ಸಾಧನದಲ್ಲಿ WhatsApp ಇಲ್ಲ. ಬ್ರೌಸರ್ ಇಲ್ಲ. Play Store ಏಜೆಂಟ್ಗೆ ಪ್ರವೇಶಿಸಲಾಗದು. ಇದು ಅಪ್ಲಿಕೇಶನ್ ಇನ್ಸ್ಟಾಲ್ ಮಾಡಿದ ವೈಯಕ್ತಿಕ ಫೋನ್ ಅಲ್ಲ — ಇದು ಉದ್ದೇಶ-ನಿರ್ಮಿತ ಸಂಗ್ರಹ ಟರ್ಮಿನಲ್.
MDM-ಜಾರಿಯ ಅಪ್ಲಿಕೇಶನ್ ನಿಯಂತ್ರಣ. ಸಾಧನ ಕೇವಲ ezPigmy ಅಪ್ಲಿಕೇಶನ್ ಚಲಾಯಿಸುತ್ತದೆ. ಯಾವುದೇ ಥರ್ಡ್-ಪಾರ್ಟಿ ಅಪ್ಲಿಕೇಶನ್ ಸೈಡ್ಲೋಡ್ ಮಾಡಲು ಸಾಧ್ಯವಿಲ್ಲ. BOB ಎಚ್ಚರಿಸುವ ದಾಳಿ ಮೇಲ್ಮೈ ಈ ಸಾಧನದಲ್ಲಿ ಅಸ್ತಿತ್ವದಲ್ಲಿಲ್ಲ.
ಕ್ರಿಪ್ಟೋಗ್ರಾಫಿಕ್ ಸೆಶನ್ ಬೈಂಡಿಂಗ್ (DPoP). ಪ್ರತಿ ಏಜೆಂಟ್ ಸೆಶನ್ ಅದನ್ನು ಪ್ರಾರಂಭಿಸಿದ ನಿರ್ದಿಷ್ಟ ಸಾಧನಕ್ಕೆ ಕ್ರಿಪ್ಟೋಗ್ರಾಫಿಕ್ ಆಗಿ ಬಂಧಿಸಲ್ಪಟ್ಟಿದೆ. ಕ್ರೆಡೆನ್ಶಿಯಲ್ ಕದಿಯಲ್ಪಟ್ಟರೂ ಬೇರೆ ಫೋನ್ನಲ್ಲಿ ಪ್ರಯತ್ನಿಸಿದರೆ ಸೆಶನ್ ತಿರಸ್ಕರಿಸಲ್ಪಡುತ್ತದೆ.
ರಿಮೋಟ್ ಸೆಶನ್ ರದ್ದತಿ. ಸಾಧನ ಕಳೆದುಹೋದರೆ, ಬ್ಯಾಂಕ್ ಮ್ಯಾನೇಜರ್ ವೆಬ್ ಪೋರ್ಟಲ್ನಿಂದ ತಕ್ಷಣ ಎಲ್ಲಾ ಸಕ್ರಿಯ ಸೆಶನ್ಗಳನ್ನು ರದ್ದುಮಾಡಬಹುದು.
ಸಂಪೂರ್ಣ ಡಿಜಿಟಲ್ ಆಡಿಟ್ ಟ್ರೇಲ್. ಪ್ರತಿ ಲಾಗಿನ್, ಪ್ರತಿ ಸಂಗ್ರಹ, ಪ್ರತಿ ಸೆಶನ್ ಮುಚ್ಚುವಿಕೆ ಟೈಮ್ಸ್ಟ್ಯಾಂಪ್, ಏಜೆಂಟ್ ಗುರುತು ಮತ್ತು ಸಾಧನ ಫಿಂಗರ್ಪ್ರಿಂಟ್ನೊಂದಿಗೆ ಲಾಗ್ ಮಾಡಲ್ಪಡುತ್ತದೆ.
ಪ್ರತಿ ವ್ಯವಹಾರದಲ್ಲಿ ಥರ್ಮಲ್ ರಸೀದಿ. Pigmy POS ಪ್ರತಿ ಠೇವಣಿಗೆ ಸ್ಥಳದಲ್ಲೇ ರಸೀದಿ ಮುದ್ರಿಸುತ್ತದೆ.
ನಿಮ್ಮ ಏಜೆಂಟ್ ಫೀಲ್ಡ್ಗೆ ತೆಗೆದುಕೊಂಡು ಹೋಗುವ ಸಾಧನ ಭದ್ರತೆಯ ಮೊದಲ ಸಾಲು. ಅದರ ನಂತರ ಎಲ್ಲವೂ — ಅಪ್ಲಿಕೇಶನ್, ಸರ್ವರ್, ಎನ್ಕ್ರಿಪ್ಶನ್ — ನೀವು ಪ್ರಾರಂಭಿಸುವ ಸಾಧನದಷ್ಟೇ ಬಲವಾಗಿದೆ.
ನಿಮ್ಮ ಬ್ಯಾಂಕ್ಗೆ ಇದರ ಅರ್ಥ
ಸಹಕಾರಿ ಬ್ಯಾಂಕಿಂಗ್ ಕ್ಷೇತ್ರದ ಟ್ರಸ್ಟ್ ಮಾಡೆಲ್ ಅನನ್ಯವಾಗಿ ವೈಯಕ್ತಿಕ — ಸದಸ್ಯರು ತಮ್ಮ ಬಾಗಿಲಿಗೆ ಬರುವ ಏಜೆಂಟ್ಗೆ ದೈನಂದಿನ ಉಳಿತಾಯ ಒಪ್ಪಿಸುತ್ತಾರೆ. ಒಂದು ಡೇಟಾ ಉಲ್ಲಂಘನೆ ಆ ವಿಶ್ವಾಸವನ್ನು ರಾತ್ರೋರಾತ್ರಿ ಹಾಳುಮಾಡಬಹುದು.
ನಿಯಂತ್ರಿತ ಸಾಧನ ಮಾದರಿ ಅಸಾಮಾನ್ಯ ಆಯ್ಕೆಯಲ್ಲ. ಬ್ಯಾಂಕಿಂಗ್ ಉದ್ಯಮ Aadhaar ಬಯೋಮೆಟ್ರಿಕ್ ವ್ಯವಹಾರಗಳಲ್ಲಿ ಇದನ್ನು ಈ ನಿಖರ ಕಾರಣಕ್ಕಾಗಿ ಅನ್ವಯಿಸಿದೆ. ಪಿಗ್ಮಿ ಸಂಗ್ರಹಕ್ಕೆ ಅದೇ ಶಿಸ್ತು ಅನ್ವಯಿಸುವುದು ತಾರ್ಕಿಕ ಮುಂದಿನ ಹೆಜ್ಜೆ.
BOB ಅದರ ಗ್ರಾಹಕರಿಗೆ ನೀಡಿದ ಎಚ್ಚರಿಕೆ ಉತ್ತಮ ಸಲಹೆ. ಅದೇ ತರ್ಕ ನಿಮ್ಮ ಸಂಸ್ಥೆಯೊಳಗೂ ಅನ್ವಯಿಸುತ್ತದೆ. ಪ್ರತಿದಿನ ನಿಮ್ಮ ಸದಸ್ಯರ ಬಳಿ ಹೋಗುವ ಏಜೆಂಟ್ ನಿಮ್ಮ ಬ್ಯಾಂಕ್ ನಿಯಂತ್ರಿಸುವ ಸಾಧನ ಹಿಡಿದುಕೊಂಡು ಹೋಗಬೇಕು.
ಉಚಿತ ಡೆಮೋ ವಿನಂತಿಸಿ → ಮತ್ತು Pigmy POS ಸಾಧನವನ್ನು ಕ್ರಿಯೆಯಲ್ಲಿ ನೋಡಿ.
ಮೂಲಗಳು ಮತ್ತು ಆಧಾರಗಳು
ಈ ಲೇಖನದಲ್ಲಿ ಉಲ್ಲೇಖಿಸಿರುವ ನಿಯಂತ್ರಕ ಅವಶ್ಯಕತೆಗಳು ಮತ್ತು ನೈಜ ಪ್ರಕರಣಗಳನ್ನು ಸಾರ್ವಜನಿಕವಾಗಿ ಲಭ್ಯವಿರುವ ಅಧಿಕೃತ ಮೂಲಗಳಿಂದ ತೆಗೆದುಕೊಳ್ಳಲಾಗಿದೆ:
RBI Directions on AePS Touchpoint Operator Due Diligence (June 2025) — RBI/2025-26/63: Banks must implement system-level controls ensuring agent device APIs are restricted to AePS operations only. (Reserve Bank of India)
UIDAI L1 Biometric Device Mandate (effective June 2025) — All Aadhaar-based AePS transactions must use STQC-certified L1 devices with a Trusted Execution Environment (TEE). Personal phones cannot meet this standard. (Biometric Update, January 2025)
NPCI Circular 83 — BC Agent Terminal ID Registration (June 2023) — Every AePS transaction must carry a unique terminal ID registered to the individual BC agent's specific device. (NPCI Circular 83)
State Bank of India Launches Dedicated Mobile Handheld Device for BC Agents (October 2023) — India's largest bank chose purpose-built dedicated devices for doorstep banking agents rather than personal phones. (PIB / News on Air)
Bank of Baroda BC Agent Fraud via Personal Phones (October 2023) — BC agents linked their personal phones to customer accounts and drained ₹22 lakh from 362 accounts; victims were welfare recipients without mobile phones of their own. (Al Jazeera)
AePS Fraud: 11% of All Cyber Financial Crime in India (2024) — I4C data shows AePS fraud amounted to ₹823.74 crore in 2023, driven largely by unmanaged agent device vulnerabilities. (MediaNama)
ಪದೇ ಪದೇ ಕೇಳಲಾಗುವ ಪ್ರಶ್ನೆಗಳು
ಸಂಬಂಧಿತ ಪೋಸ್ಟ್ಗಳು

AI ಬಳಸಿ ರಚಿಸಿದ ನಕಲಿ ಬ್ಯಾಂಕಿಂಗ್ ಆ್ಯಪ್ಗಳು: ಜವಾಬ್ದಾರರು ಯಾರು?

ನಿಮ್ಮ ಹೆಡ್ ಆಫೀಸ್ಗೆ ವಿಷಯ ಗೊತ್ತಾಗುವುದು ಒಂದು ತಿಂಗಳ ನಂತರ. ಹೀಗಿರಬೇಕಿಲ್ಲ.
ಏಜೆಂಟ್ UPI QR ಕೋಡ್ಗಳು ರಿಕಾನ್ಸಿಲಿಯೇಶನ್ ಬಲೆ ಏಕೆ — ಮತ್ತು ಜಾಣ ಬ್ಯಾಂಕ್ಗಳು ಇದರ ಬದಲಾಗಿ ಏನು ಮಾಡುತ್ತಿವೆ
ezPigmy
ನಿಮ್ಮ ಪಿಗ್ಮಿ ಸಂಗ್ರಹವನ್ನು ಡಿಜಿಟಲೀಕರಣ ಮಾಡಲು ಸಿದ್ಧರಿದ್ದೀರಾ?
ಸಹಕಾರಿ ಬ್ಯಾಂಕ್ಗಳಿಗೆ ನಷ್ಟ ತಡೆಯಲು, ಏಜೆಂಟ್ಗಳನ್ನು ನೈಜ ಸಮಯದಲ್ಲಿ ಟ್ರ್ಯಾಕ್ ಮಾಡಲು ಮತ್ತು ತಕ್ಷಣ ಸಮನ್ವಯ ಮಾಡಲು ezPigmy ಹೇಗೆ ಸಹಾಯ ಮಾಡುತ್ತದೆ ಎಂದು ನೋಡಿ.
ಉಚಿತ ಡೆಮೊ ವಿನಂತಿಸಿ