


एजेंट बैंकिंग सुरक्षा डिवाइस से शुरू होती है, सिर्फ ऐप से नहीं
अगर आप बैंक ऑफ बड़ौदा के ग्राहक हैं, तो आपने हाल ही में अपने फोन पर यह नोटिफिकेशन देखी होगी:
"संदिग्ध लिंक की चेतावनी — अज्ञात संदेश आपको धोखाधड़ी वाले ऐप्स डाउनलोड करने के लिए प्रेरित कर सकते हैं। बैंकिंग और पेमेंट के लिए केवल आधिकारिक वेबसाइट और ऐप्स का उपयोग करें। किसी भी धोखाधड़ी की तुरंत अपने बैंक को सूचित करें। साइबर अपराध की तुरंत रिपोर्ट cybercrime.gov.in पर या 1930 पर कॉल करें।"
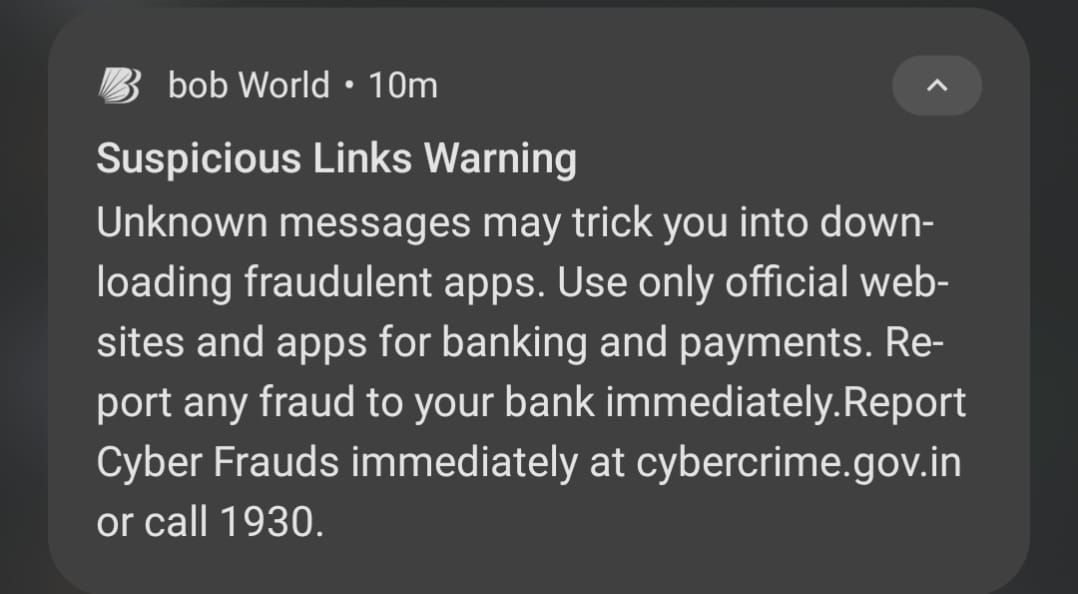
BOB यह चेतावनी बिना कारण नहीं दे रहा। वे मोबाइल-आधारित धोखाधड़ी के एक वास्तविक और बढ़ते पैटर्न का जवाब दे रहे हैं। यह चेतावनी एक ऐसी बात याद दिलाती है जो हर बैंक और वित्तीय संस्था पहले से जानती है: एक फोन उतना ही सुरक्षित है जितने ऐप्स उस पर इंस्टॉल हैं।
अब खुद से यह सवाल पूछें: जब आपके पिगमी संग्रह एजेंट घर-घर जाकर सदस्यों से जमा राशि इकट्ठा करते हैं, तो क्या वे उसी फोन पर करते हैं जिसमें WhatsApp, रैंडम गेम्स, ब्राउज़र एक्सटेंशन और अज्ञात स्रोतों से डाउनलोड किए गए ऐप्स भी हैं?
अगर जवाब हां है, तो आपके बैंक को वही समस्या है जिसके बारे में BOB अपने ग्राहकों को चेतावनी दे रहा है — बस अंदर से।
बैंक ये चेतावनियां क्यों भेजते हैं?
RBI और प्रमुख बैंक नियमित रूप से मोबाइल धोखाधड़ी की सलाह जारी करते हैं क्योंकि खतरे का पैटर्न लगातार और अच्छी तरह से दर्ज किया गया है:
- धोखाधड़ी वाले ऐप्स — WhatsApp लिंक, SMS या थर्ड-पार्टी स्टोर के ज़रिए वितरित नकली बैंकिंग ऐप्स जो क्रेडेंशियल चुराते हैं।
- स्क्रीन-रिकॉर्डिंग मैलवेयर — ऐसे ऐप्स जिन्हें स्क्रीन परमिशन दी गई है और जो बैंकिंग सेशन, OTP और अकाउंट नंबर चुपचाप रिकॉर्ड करते हैं।
- कीलॉगर्स — बैकग्राउंड ऐप्स जो पासवर्ड और PIN सहित हर टाइप की गई बात कैप्चर करते हैं।
- परिचित ऐप्स के ज़रिए सोशल इंजीनियरिंग — WhatsApp ग्रुप्स का उपयोग "बैंक अपडेट" या "KYC फॉर्म" के रूप में छिपाए गए दुर्भावनापूर्ण APK वितरित करने के लिए किया जाता है।
व्यक्तिगत फोन इसलिए विशेष रूप से कमज़ोर हैं क्योंकि उपयोगकर्ता नियंत्रित करता है कि क्या इंस्टॉल किया जाए। एक बैंक अपने ग्राहक को क्रिकेट गेम या थर्ड-पार्टी कीबोर्ड न इंस्टॉल करने के लिए नहीं कह सकता। वह केवल चेतावनी दे सकता है।
लेकिन आपके फील्ड एजेंट ग्राहक नहीं हैं। वे आपकी संस्था की ओर से वास्तविक सदस्य धन संभालने वाले बैंक कर्मचारी हैं। आप उन पर एक सामान्य सार्वजनिक सलाह से कहीं ऊंचा मानक लागू कर सकते हैं।
BC उद्योग ने डिवाइस सुरक्षा के बारे में क्या सीखा
भारत का Business Correspondent नेटवर्क एक उपयोगी संदर्भ बिंदु प्रदान करता है — इसलिए नहीं कि हर BC एक नियंत्रित डिवाइस का उपयोग करता है, बल्कि इसलिए कि इस क्षेत्र को प्रत्यक्ष अनुभव है कि जब वह नहीं करता तो क्या होता है।
जहां हार्डवेयर मानक मौजूद हैं: Aadhaar-enabled लेनदेन के लिए — बायोमेट्रिक प्रमाणीकरण का उपयोग करके नकद निकासी और जमा — NPCI प्रमाणित माइक्रो-ATM हार्डवेयर अनिवार्य करता है। इन उपकरणों में बायोमेट्रिक रीडर होते हैं, वे सुरक्षित API के माध्यम से बैंक के CBS से जुड़ते हैं, और Play Store से ऐप डाउनलोड करने वाले स्मार्टफोन से इन्हें प्रतिस्थापित नहीं किया जा सकता। प्रमाणीकरण इसलिए मौजूद है क्योंकि सदस्य की Aadhaar पहचान से जुड़े बैंकिंग लेनदेन के लिए एक छेड़छाड़-रहित, ऑडिट योग्य डिवाइस की आवश्यकता होती है।
जहां अंतर बना रहता है: संग्रह कार्यों के लिए जो Aadhaar बायोमेट्रिक मार्ग से नहीं जाते — जिसमें कई पिगमी और चिट फंड संग्रह ऐप्स शामिल हैं — कोई तुलनीय हार्डवेयर अनिवार्यता नहीं है। एजेंट अक्सर अपने व्यक्तिगत स्मार्टफोन का उपयोग करते हैं। यही वह क्षेत्र है जहां धोखाधड़ी का जोखिम सबसे अधिक है, क्योंकि NPCI द्वारा माइक्रो-ATM के लिए आवश्यक वही सुरक्षा एक अप्रबंधित व्यक्तिगत फोन पर मौजूद नहीं होती।
वास्तविक तस्वीर: BC नेटवर्क के कुछ हिस्से उद्देश्य-निर्मित टर्मिनल का उपयोग करते हैं क्योंकि बड़े पैमाने पर व्यक्तिगत फोन के जोखिम अच्छी तरह से समझे जाते हैं। कुछ हिस्से अभी भी एजेंट स्मार्टफोन पर निर्भर हैं, और उन क्षेत्रों में अधिक जोखिम है। सहकारी बैंकिंग में पिगमी संग्रह ठीक दूसरी श्रेणी में आता है — जब तक बैंक इसे बदलने का सक्रिय निर्णय नहीं लेता।
यही निर्णय ezPigmy Pigmy POS डिवाइस का प्रतिनिधित्व करता है।
व्यक्तिगत फोन पर पिगमी संग्रह का छिपा हुआ जोखिम
सहकारी बैंक और MFI अक्सर पिगमी संग्रह सबसे किफायती विकल्प के साथ शुरू करते हैं: एजेंट का व्यक्तिगत फोन। शुरुआत में यह काम करता है। लेकिन जैसे-जैसे आपकी संग्रह मात्रा बढ़ती है, वैसे-वैसे आपका जोखिम भी बढ़ता है।
यहां बताया गया है कि व्यक्तिगत फोन पर संग्रह होने पर आप क्या नियंत्रित नहीं कर सकते:
1. आप नियंत्रित नहीं कर सकते कि और क्या इंस्टॉल है। एजेंट के व्यक्तिगत फोन में एक थर्ड-पार्टी कीबोर्ड हो सकता है जो हर कीस्ट्रोक लॉग करता है, एक बैटरी सेवर ऐप जिसके पास बैकग्राउंड स्क्रीन एक्सेस है, या WhatsApp पर किसी मित्र के भेजे लिंक से डाउनलोड किया गया गेम। इनमें से कोई भी चुपचाप सदस्य के नाम, अकाउंट नंबर, राशि और PIN कैप्चर कर सकता है।
2. खोने या चोरी होने पर आप डिवाइस वाइप नहीं कर सकते। जब किसी एजेंट का व्यक्तिगत फोन गुम हो जाता है, तो उस फोन पर मौजूद हर सदस्य रिकॉर्ड, हर सेशन लॉग और हर सहेजा गया क्रेडेंशियल उसे खोजने वाले के लिए संभावित रूप से सुलभ होता है।
3. आप ऑडिट नहीं कर सकते कि एजेंट ने उस फोन पर क्या किया। क्या एजेंट ने किसी सदस्य के अकाउंट का स्क्रीनशॉट किसी को शेयर किया? क्या उन्होंने ट्रांजेक्शन डेटा एक्सपोर्ट किया? व्यक्तिगत फोन पर आपके पास कोई दृश्यता नहीं है और कोई लॉग नहीं है।
4. सदस्य डेटा व्यक्तिगत ऐप्स के साथ सह-अस्तित्व में है। वही फोन जो एक विधवा की ₹50 की दैनिक जमा राशि संभालता है, उसमें Facebook, Instagram और दर्जनों ऐप्स भी हैं जो संपर्क और स्टोरेज परमिशन मांग सकते हैं। उस फोन पर एक भी समझौता किया गया ऐप संग्रह ऐप द्वारा संग्रहीत सदस्य डेटा तक पहुंच सकता है।
5. सेशन डिवाइस से बंधा नहीं है। अगर कोई एजेंट अपने लॉगिन क्रेडेंशियल किसी परिवार के सदस्य या सहकर्मी के साथ साझा करता है, तो कोई तकनीकी नियंत्रण नहीं है जो उस दूसरे व्यक्ति को किसी भी फोन से आपके संग्रह सिस्टम तक पहुंचने से रोके।
ये एज केस नहीं हैं। ये अप्रबंधित व्यक्तिगत हार्डवेयर पर वित्तीय संचालन चलाने के अनुमानित परिणाम हैं।
नियंत्रित डिवाइस मॉडल: ezPigmy अलग तरह से कैसे करता है
ezPigmy को एक उद्देश्य-निर्मित Pigmy POS डिवाइस के आसपास डिज़ाइन किया गया है — एक नियंत्रित, बैंक-प्रावधानित Android टर्मिनल जो एक एप्लिकेशन चलाता है: ezPigmy संग्रह ऐप।
यहां बताया गया है कि "नियंत्रित" का व्यवहार में क्या मतलब है:
एकल-उद्देश्य हार्डवेयर। Pigmy POS डिवाइस में WhatsApp नहीं है। इसमें ब्राउज़र नहीं है। एजेंट को Play Store तक पहुंच नहीं है। यह ऐप इंस्टॉल किया गया व्यक्तिगत फोन नहीं है — यह एक उद्देश्य-निर्मित संग्रह टर्मिनल है।
MDM-enforced एप्लिकेशन नियंत्रण। डिवाइस केवल ezPigmy एप्लिकेशन चलाता है। कोई थर्ड-पार्टी ऐप साइडलोड नहीं किया जा सकता। कोई स्क्रीन रिकॉर्डर इंस्टॉल नहीं किया जा सकता। BOB की नोटिफिकेशन जिस अटैक सरफेस के बारे में चेतावनी देती है वह इस डिवाइस पर मौजूद ही नहीं है।
क्रिप्टोग्राफिक सेशन बाइंडिंग (DPoP)। हर एजेंट सेशन उस विशिष्ट डिवाइस से क्रिप्टोग्राफिक रूप से बंधा होता है जिसने इसे शुरू किया। अगर किसी एजेंट के लॉगिन क्रेडेंशियल चोरी हो जाएं और कोई उन्हें किसी अलग फोन पर आज़माए, तो सेशन सर्वर द्वारा अस्वीकार कर दिया जाता है। भौतिक डिवाइस के बिना चोरी किया गया पासवर्ड बेकार है।
रिमोट सेशन रिवोकेशन। अगर कोई डिवाइस खोई या चोरी होने की रिपोर्ट की जाती है, तो बैंक मैनेजर वेब पोर्टल से उस डिवाइस के सभी सक्रिय सेशन तुरंत रद्द कर सकता है।
पूर्ण डिजिटल ऑडिट ट्रेल। हर लॉगिन, हर संग्रह, हर सेशन क्लोज़ और हर मैनेजर कार्य टाइमस्टैम्प, एजेंट पहचान और डिवाइस फिंगरप्रिंट के साथ लॉग किया जाता है।
हर लेनदेन पर थर्मल रसीद। Pigmy POS हर जमा के लिए मौके पर रसीद प्रिंट करता है। सदस्य के पास प्रमाण है। बैंक के पास डिजिटल रिकॉर्ड है।
आपका एजेंट फील्ड में जो डिवाइस ले जाता है वह सुरक्षा की पहली पंक्ति है। उसके बाद सब कुछ — ऐप, सर्वर, एन्क्रिप्शन — उतना ही मज़बूत है जितना वह डिवाइस जिससे आप शुरू करते हैं।
आपके बैंक के लिए इसका क्या मतलब है
BOB की नोटिफिकेशन उन व्यक्तिगत ग्राहकों के लिए है जिनके पास यह नियंत्रित करने का कोई तरीका नहीं है कि उनके बैंक पार्टनर अपने व्यक्तिगत फोन पर कौन सा सॉफ्टवेयर इंस्टॉल करते हैं। आपका बैंक एक अलग स्थिति में है। आप तय कर सकते हैं कि आपके एजेंट किस हार्डवेयर का उपयोग करें।
सहकारी बैंकिंग क्षेत्र में एक ट्रस्ट मॉडल है जो अनूठे रूप से व्यक्तिगत है — सदस्य उस एजेंट को दैनिक बचत सौंपते हैं जो उनके दरवाज़े पर आता है। यह भरोसा वर्षों में बनता है। एक भी डेटा उल्लंघन किसी एजेंट के व्यक्तिगत फोन पर एक ऐप के कारण किसी सदस्य के अकाउंट से समझौता कर सकता है और उस विश्वास को रातों-रात तोड़ सकता है।
नियंत्रित डिवाइस मॉडल एक असाधारण विकल्प नहीं है। बैंकिंग उद्योग ने Aadhaar बायोमेट्रिक लेनदेन पर इसे इसी कारण से लागू किया है। पिगमी संग्रह पर वही अनुशासन लागू करना अगला तार्किक कदम है।
ezPigmy Pigmy POS डिवाइस देखें
BOB का अपने ग्राहकों को दी गई चेतावनी उचित सलाह है। वही तर्क आपकी संस्था के अंदर भी लागू होता है। जो एजेंट प्रतिदिन आपके सदस्यों के पास जाता है उसे वह डिवाइस लेकर जाना चाहिए जिसे आपका बैंक नियंत्रित करता है — न कि एक व्यक्तिगत फोन जिसे आप ऑडिट नहीं कर सकते, वाइप नहीं कर सकते और सुरक्षित नहीं कर सकते।
निःशुल्क डेमो अनुरोध करें → और Pigmy POS डिवाइस को कार्य में देखें।
स्रोत और संदर्भ
इस लेख में उल्लिखित नियामक आवश्यकताएं और वास्तविक मामले सार्वजनिक रूप से उपलब्ध आधिकारिक स्रोतों से लिए गए हैं:
RBI Directions on AePS Touchpoint Operator Due Diligence (June 2025) — RBI/2025-26/63: Banks must implement system-level controls ensuring agent device APIs are restricted to AePS operations only. (Reserve Bank of India)
UIDAI L1 Biometric Device Mandate (effective June 2025) — All Aadhaar-based AePS transactions must use STQC-certified L1 devices with a Trusted Execution Environment (TEE). Personal phones cannot meet this standard. (Biometric Update, January 2025)
NPCI Circular 83 — BC Agent Terminal ID Registration (June 2023) — Every AePS transaction must carry a unique terminal ID registered to the individual BC agent's specific device. (NPCI Circular 83)
State Bank of India Launches Dedicated Mobile Handheld Device for BC Agents (October 2023) — India's largest bank chose purpose-built dedicated devices for doorstep banking agents rather than personal phones. (PIB / News on Air)
Bank of Baroda BC Agent Fraud via Personal Phones (October 2023) — BC agents linked their personal phones to customer accounts and drained ₹22 lakh from 362 accounts; victims were welfare recipients without mobile phones of their own. (Al Jazeera)
AePS Fraud: 11% of All Cyber Financial Crime in India (2024) — I4C data shows AePS fraud amounted to ₹823.74 crore in 2023, driven largely by unmanaged agent device vulnerabilities. (MediaNama)
अक्सर पूछे जाने वाले सवाल
संबंधित पोस्ट

AI से बनाए फर्जी बैंकिंग ऐप: जिम्मेदार कौन है?

आपके हेड ऑफिस को इसका पता एक महीने बाद चलता है। ऐसा होना ज़रूरी नहीं है।
एजेंट UPI QR कोड एक रिकंसिलिएशन जाल क्यों हैं — और समझदार बैंक इसके बजाय क्या कर रहे हैं
ezPigmy
क्या आप अपने पिगमी संग्रह को डिजिटल बनाने के लिए तैयार हैं?
देखें कि ezPigmy सहकारी बैंकों को लीकेज खत्म करने, एजेंटों को रियल-टाइम में ट्रैक करने और तुरंत सुलह करने में कैसे मदद करता है।
मुफ्त डेमो के लिए अनुरोध करें