


ഏജന്റ് ബാങ്കിംഗ് സുരക്ഷ ഉപകരണത്തിൽ നിന്ന് ആരംഭിക്കുന്നു, ആപ്പിൽ നിന്നല്ല
നിങ്ങൾ ബാങ്ക് ഓഫ് ബറോഡ കസ്റ്റമർ ആണെങ്കിൽ, അടുത്തിടെ നിങ്ങളുടെ ഫോണിൽ ഈ നോട്ടിഫിക്കേഷൻ കണ്ടിരിക്കാം:
"സംശയാസ്പദ ലിങ്കുകളുടെ മുന്നറിയിപ്പ് — അജ്ഞാത സന്ദേശങ്ങൾ നിങ്ങളെ വഞ്ചനാപരമായ ആപ്പുകൾ ഡൗൺലോഡ് ചെയ്യാൻ കബളിപ്പിക്കാം. ബാങ്കിംഗിനും പേയ്മെന്റിനും ഔദ്യോഗിക വെബ്സൈറ്റുകളും ആപ്പുകളും മാത്രം ഉപയോഗിക്കുക. ഏതെങ്കിലും തട്ടിപ്പ് ഉടൻ നിങ്ങളുടെ ബാങ്കിൽ റിപ്പോർട്ട് ചെയ്യുക. സൈബർ കുറ്റകൃത്യങ്ങൾ cybercrime.gov.in ൽ റിപ്പോർട്ട് ചെയ്യുക അല്ലെങ്കിൽ 1930 ൽ വിളിക്കുക."
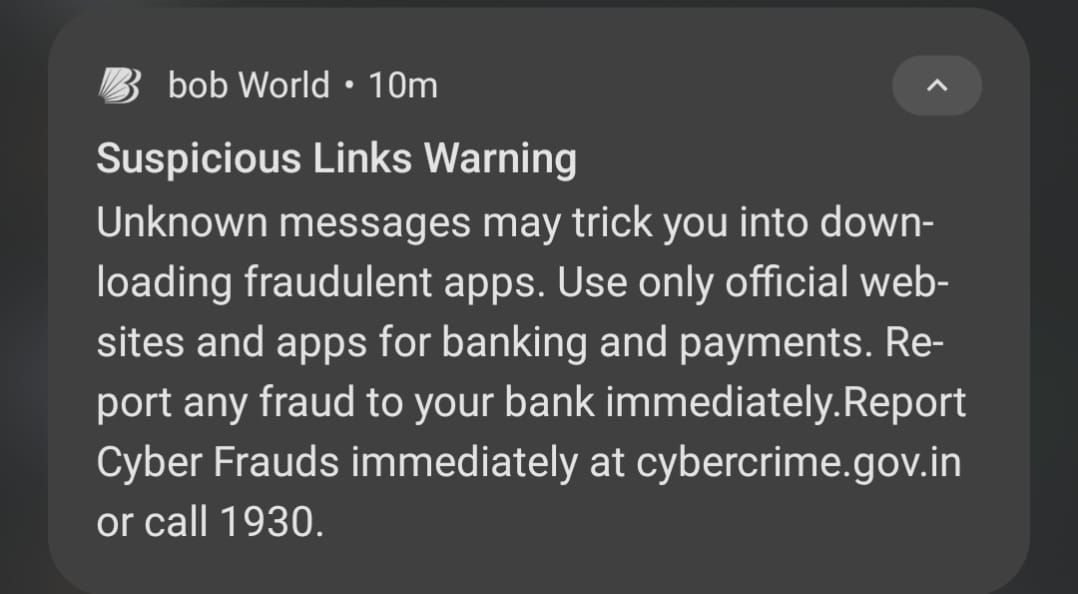
BOB അനാവശ്യമായി ജാഗ്രത കാട്ടുകയല്ല. അവർ ഇന്ത്യ മുഴുവൻ മൊബൈൽ അടിസ്ഥാനമാക്കിയ തട്ടിപ്പിന്റെ യഥാർഥ, വളർന്നുവരുന്ന പ്രവണതയോട് പ്രതികരിക്കുകയാണ്. ഒരു ഫോൺ അതിൽ ഇൻസ്റ്റാൾ ചെയ്തിരിക്കുന്നത്ര സുരക്ഷിതമേ ഉള്ളൂ.
ഇപ്പോൾ നിങ്ങൾ തന്നെ ഈ ചോദ്യം ചോദിക്കൂ: നിങ്ങളുടെ പിഗ്മി ശേഖരണ ഏജന്റുകൾ വീടുതോറും ചെന്ന് അംഗങ്ങളിൽ നിന്ന് നിക്ഷേപങ്ങൾ ശേഖരിക്കുമ്പോൾ, WhatsApp, ക്രമരഹിതമായ ഗെയിമുകൾ, അജ്ഞാത സ്രോതസ്സുകളിൽ നിന്ന് ഡൗൺലോഡ് ചെയ്ത ആപ്പുകൾ എന്നിവയുള്ള അതേ ഫോണിലാണോ ചെയ്യുന്നത്?
ഉത്തരം അതെ എന്നാണെങ്കിൽ, BOB തന്റെ കസ്റ്റമർമാർക്ക് മുന്നറിയിപ്പ് നൽകുന്ന അതേ പ്രശ്നം നിങ്ങളുടെ ബാങ്കിലും ഉണ്ട് — അകത്ത് നിന്ന്.
ബാങ്കുകൾ ഈ മുന്നറിയിപ്പുകൾ എന്തിന് അയക്കുന്നു?
RBI ഉം പ്രധാന ബാങ്കുകളും പതിവായി മൊബൈൽ തട്ടിപ്പ് ഉപദേശങ്ങൾ നൽകുന്നു കാരണം ഭീഷണി പ്രവണത സ്ഥിരവും നന്നായി രേഖപ്പെടുത്തിയതും ആണ്:
- വഞ്ചനാ ആപ്പുകൾ — WhatsApp ലിങ്കുകൾ, SMS അല്ലെങ്കിൽ മൂന്നാം കക്ഷി സ്റ്റോറുകൾ വഴി വിതരണം ചെയ്യപ്പെടുന്ന വ്യാജ ബാങ്കിംഗ് ആപ്പുകൾ ക്രെഡൻഷ്യലുകൾ ശേഖരിക്കുന്നു.
- സ്ക്രീൻ-റെക്കോർഡിംഗ് മാൽവെയർ — സ്ക്രീൻ അനുമതി ലഭിച്ച ആപ്പുകൾ ബാങ്കിംഗ് സെഷനുകൾ, OTP കൾ, അക്കൗണ്ട് നമ്പറുകൾ നിശ്ശബ്ദമായി റെക്കോർഡ് ചെയ്യുന്നു.
- കീലോഗ്ഗറുകൾ — പാസ്വേഡുകളും PIN കളും ഉൾപ്പെടെ ടൈപ്പ് ചെയ്യുന്നതെല്ലാം ക്യാപ്ചർ ചെയ്യുന്ന പശ്ചാത്തല ആപ്പുകൾ.
- പരിചിത ആപ്പുകൾ വഴി സോഷ്യൽ എൻജിനീയറിംഗ് — "ബാങ്ക് അപ്ഡേറ്റ്" അല്ലെങ്കിൽ "KYC ഫോം" എന്ന മട്ടിൽ മറഞ്ഞിരിക്കുന്ന ദോഷകരമായ APK കൾ വിതരണം ചെയ്യാൻ WhatsApp ഗ്രൂപ്പുകൾ ഉപയോഗിക്കുന്നു.
എന്നാൽ നിങ്ങളുടെ ഫീൽഡ് ഏജന്റുകൾ കസ്റ്റമർമാർ അല്ല. അവർ നിങ്ങളുടെ സ്ഥാപനത്തിനു വേണ്ടി യഥാർഥ അംഗ പണം കൈകാര്യം ചെയ്യുന്ന ബാങ്ക് ജീവനക്കാരാണ്. അവർക്ക് ഒരു പൊതു ഉപദേശത്തേക്കാൾ വളരെ ഉയർന്ന മാനദണ്ഡം ഏർപ്പെടുത്താൻ നിങ്ങൾക്ക് കഴിയും.
BC വ്യവസായം ഉപകരണ സുരക്ഷയെ കുറിച്ച് എന്ത് പഠിച്ചു
ഇന്ത്യയുടെ Business Correspondent നെറ്റ്വർക്ക് ഒരു ഉപയോഗകരമായ റഫറൻസ് പോയിന്റ് നൽകുന്നു — എല്ലാ BC കളും നിയന്ത്രിത ഉപകരണം ഉപയോഗിക്കുന്നു എന്നതിനാൽ അല്ല, ഉപയോഗിക്കാത്തപ്പോൾ എന്ത് സംഭവിക്കുമെന്ന് ഈ മേഖലക്ക് നേരിട്ടുള്ള അനുഭവം ഉള്ളതിനാൽ.
ഹാർഡ്വെയർ മാനദണ്ഡങ്ങൾ ഉള്ളിടത്ത്: Aadhaar-enabled ഇടപാടുകൾക്ക് — ബയോമെട്രിക് പ്രാമാണീകരണം ഉപയോഗിച്ച് പണം പിൻവലിക്കലും നിക്ഷേപവും — NPCI സർട്ടിഫൈഡ് മൈക്രോ-ATM ഹാർഡ്വെയർ നിർബന്ധമാക്കുന്നു. ഈ ഉപകരണങ്ങൾക്ക് ബയോമെട്രിക് റീഡറുകൾ ഉണ്ട്, Play Store ൽ നിന്ന് ആപ്പ് ഡൗൺലോഡ് ചെയ്യുന്ന സ്മാർട്ട്ഫോൺ കൊണ്ട് ഇവ മാറ്റിസ്ഥാപിക്കാൻ കഴിയില്ല.
വിടവ് നിലനിൽക്കുന്നിടത്ത്: Aadhaar ബയോമെട്രിക് വഴിയിലൂടെ പോകാത്ത ശേഖരണ പ്രവർത്തനങ്ങൾക്ക് — പല പിഗ്മി, ചിറ്റ് ഫണ്ട് ശേഖരണ ആപ്പുകൾ ഉൾപ്പെടെ — ഇതിന് സമാനമായ ഹാർഡ്വെയർ നിർബന്ധ നിർദ്ദേശം ഇല്ല. ഏജന്റുകൾ പൊതുവെ തങ്ങളുടെ സ്വകാര്യ സ്മാർട്ട്ഫോണുകൾ ഉപയോഗിക്കുന്നു.
സത്യസന്ധമായ ചിത്രം: BC നെറ്റ്വർക്കിന്റെ ചില ഭാഗങ്ങൾ ലക്ഷ്യ-നിർമ്മിത ടെർമിനലുകൾ ഉപയോഗിക്കുന്നു. സഹകരണ ബാങ്കിംഗിലെ പിഗ്മി ശേഖരണം രണ്ടാം വിഭാഗത്തിൽ വരുന്നു — ബാങ്ക് സജീവ തീരുമാനം എടുക്കുന്നതുവരെ. ആ തീരുമാനമാണ് ezPigmy Pigmy POS ഉപകരണം പ്രതിനിധീകരിക്കുന്നത്.
സ്വകാര്യ ഫോണിൽ പിഗ്മി ശേഖരണത്തിന്റെ മറഞ്ഞിരിക്കുന്ന അപകടം
സഹകരണ ബാങ്കുകളും MFI കളും സാധാരണ ഏറ്റവും താങ്ങാനാകുന്ന ഓപ്ഷൻ കൊണ്ട് ആരംഭിക്കുന്നു: ഏജന്റിന്റെ സ്വകാര്യ ഫോൺ. തുടക്കത്തിൽ ഇത് പ്രവർത്തിക്കുന്നു. എന്നാൽ നിങ്ങളുടെ ശേഖരണ അളവ് വളരുന്തോറും, നിങ്ങളുടെ അപകടസ്ഥിതിയും വളരുന്നു.
1. മറ്റെന്ത് ഇൻസ്റ്റാൾ ചെയ്തിട്ടുണ്ടെന്ന് നിയന്ത്രിക്കാൻ കഴിയില്ല. ഏജന്റിന്റെ സ്വകാര്യ ഫോണിൽ ഓരോ കീസ്ട്രോക്കും ലോഗ് ചെയ്യുന്ന മൂന്നാം കക്ഷി കീബോർഡ്, പശ്ചാത്തല സ്ക്രീൻ ആക്സസ് ഉള്ള ബാറ്ററി സേവർ ആപ്പ്, അല്ലെങ്കിൽ WhatsApp ലിങ്കിൽ നിന്ന് ഡൗൺലോഡ് ചെയ്ത ഗെയിം ഉണ്ടാകാം.
2. നഷ്ടപ്പെട്ടാലോ മോഷ്ടിക്കപ്പെട്ടാലോ ഉപകരണം മായ്ക്കാൻ കഴിയില്ല. ഏജന്റിന്റെ സ്വകാര്യ ഫോൺ കാണാതായാൽ, ആ ഫോണിലെ ഓരോ അംഗ റെക്കോർഡും, ഓരോ സെഷൻ ലോഗും, ഓരോ സംരക്ഷിച്ച ക്രെഡൻഷ്യലും അത് കണ്ടെത്തുന്ന ആർക്കും ആക്സസ് ചെയ്യാൻ കഴിഞ്ഞേക്കാം.
3. ഏജന്റ് ആ ഫോണിൽ എന്ത് ചെയ്തെന്ന് ഓഡിറ്റ് ചെയ്യാൻ കഴിയില്ല. ഏജന്റ് ഒരു അംഗത്തിന്റെ അക്കൗണ്ടിന്റെ സ്ക്രീൻഷോട്ട് ആരോടെങ്കിലും പങ്കിട്ടോ? ഇടപാട് ഡേറ്റ കയറ്റുമതി ചെയ്തോ? സ്വകാര്യ ഫോണിൽ നിങ്ങൾക്ക് ദൃശ്യതയും ലോഗും ഇല്ല.
4. അംഗ ഡേറ്റ സ്വകാര്യ ആപ്പുകളോടൊപ്പം നിലകൊള്ളുന്നു. ഒരു വിധവയുടെ ₹50 ദൈനംദിന നിക്ഷേപം കൈകാര്യം ചെയ്യുന്ന അതേ ഫോണിൽ Facebook, Instagram, കോൺടാക്റ്റ്, സ്റ്റോറേജ് അനുമതികൾ ആവശ്യപ്പെടുന്ന ഡസൻ കണക്കിന് ആപ്പുകളും ഉണ്ട്.
5. സെഷൻ ഉപകരണത്തിൽ ബന്ധിക്കപ്പെട്ടിട്ടില്ല. ഏജന്റ് ലോഗിൻ ക്രെഡൻഷ്യലുകൾ ഒരു കുടുംബാംഗത്തോ സഹപ്രവർത്തകനോ പങ്കിട്ടാൽ, ആ രണ്ടാമത്തെ വ്യക്തി ഏത് ഫോണിൽ നിന്നും നിങ്ങളുടെ ശേഖരണ സിസ്റ്റം ആക്സസ് ചെയ്യുന്നത് തടയാൻ ഒരു സാങ്കേതിക നിയന്ത്രണവും ഇല്ല.
നിയന്ത്രിത ഉപകരണ മോഡൽ: ezPigmy എങ്ങനെ വ്യത്യസ്തമായി ചെയ്യുന്നു
ezPigmy ഉദ്ദേശ്യ-നിർമ്മിത Pigmy POS ഉപകരണത്തിന് ചുറ്റും രൂപകൽപ്പന ചെയ്തിരിക്കുന്നു — ഒരൊറ്റ ആപ്ലിക്കേഷൻ പ്രവർത്തിക്കുന്ന നിയന്ത്രിത, ബാങ്ക്-പ്രൊവിഷൻ ചെയ്ത Android ടെർമിനൽ: ezPigmy ശേഖരണ ആപ്പ്.
ഒറ്റ ഉദ്ദേശ്യ ഹാർഡ്വെയർ. Pigmy POS ഉപകരണത്തിൽ WhatsApp ഇല്ല. ബ്രൗസർ ഇല്ല. Play Store ഏജന്റിന് ആക്സസ് ചെയ്യാൻ കഴിയില്ല. BOB മുന്നറിയിപ്പ് നൽകുന്ന ആക്രമണ ഉപരിതലം ഈ ഉപകരണത്തിൽ നിലനിൽക്കുന്നില്ല.
MDM-നടപ്പാക്കിയ ആപ്ലിക്കേഷൻ നിയന്ത്രണം. ഉപകരണം ezPigmy ആപ്ലിക്കേഷൻ മാത്രം പ്രവർത്തിക്കുന്നു. ഒരു മൂന്നാം കക്ഷി ആപ്പും സൈഡ്ലോഡ് ചെയ്യാൻ കഴിയില്ല.
ക്രിപ്റ്റോഗ്രാഫിക് സെഷൻ ബൈൻഡിംഗ് (DPoP). ഓരോ ഏജന്റ് സെഷനും അത് ആരംഭിച്ച നിർദ്ദിഷ്ട ഉപകരണത്തിൽ ക്രിപ്റ്റോഗ്രാഫിക്കലി ബന്ധിക്കപ്പെട്ടിരിക്കുന്നു. ക്രെഡൻഷ്യലുകൾ മോഷ്ടിക്കപ്പെട്ട് മറ്റൊരു ഫോണിൽ ശ്രമിച്ചാൽ സെഷൻ നിരസിക്കപ്പെടുന്നു.
റിമോട്ട് സെഷൻ റദ്ദ്. ഉപകരണം നഷ്ടപ്പെട്ടതായി റിപ്പോർട്ട് ചെയ്താൽ, ബാങ്ക് മാനേജർ വെബ് പോർട്ടലിൽ നിന്ന് ഉടൻ ആ ഉപകരണത്തിന്റെ എല്ലാ സക്രിയ സെഷനുകളും റദ്ദ് ചെയ്യാം.
പൂർണ്ണ ഡിജിറ്റൽ ഓഡിറ്റ് ട്രെയിൽ. ഓരോ ലോഗിനും, ഓരോ ശേഖരണവും, ഓരോ സെഷൻ ക്ലോസ്ഡ് ഇവന്റും ടൈംസ്റ്റാമ്പ്, ഏജന്റ് ഐഡന്റിറ്റി, ഉപകരണ ഫിംഗർപ്രിന്റ് സഹിതം ലോഗ് ചെയ്യപ്പെടുന്നു.
ഓരോ ഇടപാടിലും തെർമൽ രസീത്. Pigmy POS ഓരോ നിക്ഷേപത്തിനും സ്ഥലത്തുതന്നെ രസീത് പ്രിന്റ് ചെയ്യുന്നു.
നിങ്ങളുടെ ഏജന്റ് ഫീൽഡിലേക്ക് കൊണ്ടുപോകുന്ന ഉപകരണമാണ് സുരക്ഷയുടെ ആദ്യ നിര. അതിനുശേഷം എല്ലാം — ആപ്പ്, സെർവർ, എൻക്രിപ്ഷൻ — നിങ്ങൾ ആരംഭിക്കുന്ന ഉപകരണത്തിലേതുപോലെ ശക്തമാണ്.
നിങ്ങളുടെ ബാങ്കിന് ഇതിന്റെ അർഥം
സഹകരണ ബാങ്കിംഗ് മേഖലയിൽ വിശ്വാസ മോഡൽ അതുല്യമായ വ്യക്തിഗത സ്വഭാവം ഉള്ളതാണ് — അംഗങ്ങൾ തങ്ങളുടെ വീട്ടിൽ വരുന്ന ഏജന്റിന് ദൈനംദിന സമ്പാദ്യങ്ങൾ ഏൽപ്പിക്കുന്നു. ഒരു ഡേറ്റ ലംഘനം ആ വിശ്വാസം ഒറ്റ രാത്രി കൊണ്ട് തകർക്കും.
നിയന്ത്രിത ഉപകരണ മോഡൽ അസാധാരണ ഒരു ഓപ്ഷൻ അല്ല. ബാങ്കിംഗ് ഇൻഡസ്ട്രി Aadhaar ബയോമെട്രിക് ഇടപാടുകളിൽ ഇതേ കാരണത്തിനായി ഇത് പ്രയോഗിച്ചിട്ടുണ്ട്. പിഗ്മി ശേഖരണത്തിൽ അതേ അച്ചടക്കം പ്രയോഗിക്കുന്നത് യുക്തിസഹമായ അടുത്ത ചുവട്.
BOB അതിന്റെ കസ്റ്റമർമാർക്ക് നൽകിയ മുന്നറിയിപ്പ് നല്ല ഉപദേശമാണ്. അതേ യുക്തി നിങ്ങളുടെ സ്ഥാപനത്തിനകത്തും ബാധകമാണ്. ദൈനംദിനം നിങ്ങളുടെ അംഗങ്ങളെ സന്ദർശിക്കുന്ന ഏജന്റ് നിങ്ങളുടെ ബാങ്ക് നിയന്ത്രിക്കുന്ന ഉപകരണം കൊണ്ടുപോകണം.
സൗജന്യ ഡെമോ അഭ്യർഥിക്കൂ → Pigmy POS ഉപകരണം പ്രവർത്തിക്കുന്നത് കാണൂ.
സ്രോതസ്സുകളും റഫറൻസുകളും
ഈ ലേഖനത്തിൽ ഉദ്ധരിച്ച നിയന്ത്രണ ആവശ്യകതകളും യഥാർഥ കേസുകളും പൊതുവായി ലഭ്യമായ ഔദ്യോഗിക ഉറവിടങ്ങളിൽ നിന്ന് എടുത്തതാണ്:
RBI Directions on AePS Touchpoint Operator Due Diligence (June 2025) — RBI/2025-26/63: Banks must implement system-level controls ensuring agent device APIs are restricted to AePS operations only. (Reserve Bank of India)
UIDAI L1 Biometric Device Mandate (effective June 2025) — All Aadhaar-based AePS transactions must use STQC-certified L1 devices with a Trusted Execution Environment (TEE). Personal phones cannot meet this standard. (Biometric Update, January 2025)
NPCI Circular 83 — BC Agent Terminal ID Registration (June 2023) — Every AePS transaction must carry a unique terminal ID registered to the individual BC agent's specific device. (NPCI Circular 83)
State Bank of India Launches Dedicated Mobile Handheld Device for BC Agents (October 2023) — India's largest bank chose purpose-built dedicated devices for doorstep banking agents rather than personal phones. (PIB / News on Air)
Bank of Baroda BC Agent Fraud via Personal Phones (October 2023) — BC agents linked their personal phones to customer accounts and drained ₹22 lakh from 362 accounts; victims were welfare recipients without mobile phones of their own. (Al Jazeera)
AePS Fraud: 11% of All Cyber Financial Crime in India (2024) — I4C data shows AePS fraud amounted to ₹823.74 crore in 2023, driven largely by unmanaged agent device vulnerabilities. (MediaNama)
പതിവായി ചോദിക്കുന്ന ചോദ്യങ്ങൾ
ബന്ധപ്പെട്ട പോസ്റ്റുകൾ

AI ഉപയോഗിച്ച് നിർമ്മിച്ച വ്യാജ ബാങ്കിംഗ് ആപ്പുകൾ: ഉത്തരവാദി ആര്?

നിങ്ങളുടെ ഹെഡ് ഓഫീസ് അറിയുന്നത് ഒരു മാസം കഴിഞ്ഞ്. അങ്ങനെ ആകേണ്ട കാര്യമില്ല.
ഏജന്റ് UPI QR കോഡുകൾ ഒരു റീകൺസിലിയേഷൻ കെണി ആകുന്നത് എന്തുകൊണ്ട് — സ്മാർട്ട് ബാങ്കുകൾ പകരം എന്ത് ചെയ്യുന്നു
ezPigmy
നിങ്ങളുടെ പിഗ്മി ശേഖരണം ഡിജിറ്റൽ ചെയ്യാൻ തയ്യാറാണോ?
സഹകരണ ബാങ്കുകൾ ചോർച്ച ഇല്ലാതാക്കാനും ഏജന്റുമാരെ തത്സമയം ട്രാക്ക് ചെയ്യാനും ഉടനടി റെക്കൺസൈൽ ചെയ്യാനും ezPigmy എങ്ങനെ സഹായിക്കുന്നുവെന്ന് കാണുക.
സൗജന്യ ഡെമോ അഭ്യർത്ഥിക്കുക